
Todos los insights
Artículos
La mejor IA de voz para líneas de atención de dispositivos médicos de 2026
Las mejores plataformas de IA de voz para líneas de asistencia de dispositivos médicos, clasificadas según la velocidad de implementación, el cumplimiento de la FDA y el precio. Ver la comparación completa.



Pasamos ocho semanas evaluando agentes de IA de voz específicamente para líneas de asistencia de fabricantes de dispositivos médicos, probando la precisión de la recepción de quejas de MDR de la FDA, la lógica de clasificación de eventos adversos, el cumplimiento de HIPAA y QMSR, la alineación con la norma ISO 13485 y los protocolos críticos de escalado que diferencian las implementaciones que cumplen con la ley de las violaciones regulatorias. Las reseñas provienen exclusivamente de G2 y Reddit. Un miembro de nuestro equipo utiliza Brilo.ai como cliente de pago; lo señalamos donde corresponde.
Esto es lo que encontramos.
Por qué las líneas de asistencia para dispositivos médicos son la implementación de IA más regulada en el sector salud
Las líneas de asistencia de los fabricantes de dispositivos médicos no son operaciones de servicio al cliente. Son sistemas de gestión de quejas regulados por la FDA donde cada llamada entrante es un posible evento adverso, cada dato del llamante es información de salud protegida (PHI) o datos de seguridad del producto, y cada fallo en la recepción y escalado de un evento notificable conlleva responsabilidad civil y penal.
En el año fiscal 2024, la FDA emitió 47 cartas de advertencia a empresas de dispositivos médicos, un aumento del 96% con respecto al año anterior. Las deficiencias relacionadas con el MDR (gestión de quejas, recepción de eventos adversos, fallos de documentación) estuvieron entre los hallazgos más comunes. En 2025, aproximadamente 54 cartas de advertencia citaron fallos en la gestión de quejas. El entorno regulatorio se está endureciendo, no flexibilizando.
El ecosistema regulatorio para las líneas de asistencia de soporte de dispositivos médicos:
Regulación | Requisito | Relevancia de la IA |
|---|---|---|
21 CFR Parte 803 (MDR) | Los fabricantes deben notificar las muertes en un plazo de 30 días naturales, las lesiones graves en un plazo de 30 días y los riesgos urgentes en un plazo de 5 días laborables | La IA debe clasificar la gravedad de la queja y activar la evaluación de notificabilidad |
21 CFR Parte 820 / QMSR | Todas las quejas deben evaluarse para determinar su notificabilidad MDR como parte del sistema de gestión de calidad (efectivo a partir de febrero de 2026) | La recepción de quejas por IA debe estar integrada en el QMS, no de forma independiente |
ISO 13485:2016 | Incorporada al QMSR (2 de febrero de 2026): define los requisitos de gestión de quejas, retroalimentación y documentación de eventos adversos | La IA debe documentar según los estándares ISO 13485 |
HIPAA | La PHI de pacientes o proveedores de atención médica que llaman a la línea directa debe gestionarse con BAA, cifrado y pistas de auditoría | Se requiere BAA y cifrado no negociables |
21 CFR Parte 11 | Los registros electrónicos y las firmas electrónicas deben estar listos para auditorías y ser a prueba de manipulaciones | Todos los registros de llamadas de IA deben cumplir con los estándares de la Parte 11 para presentaciones regulatorias |
La distinción crítica de la IA general para el cuidado de la salud: Un paciente que llama a una línea de recarga de farmacia es una interacción de soporte. Un proveedor de atención médica que llama a la línea de asistencia de un fabricante de dispositivos médicos para informar sobre el mal funcionamiento de un dispositivo potencialmente está activando una obligación de notificación federal obligatoria con un plazo de 5 o 30 días. Clasificar mal el evento, omitir la recepción o documentar de manera inadecuada la llamada no es un fallo de servicio: es una violación de cumplimiento.
Es por esto que las plataformas que funcionan para el servicio al cliente general de la salud a menudo fallan en los requisitos específicos de las líneas de asistencia para dispositivos médicos.
Lo que realmente se dice en Reddit sobre la IA en la gestión de quejas de dispositivos médicos
Los hilos de Reddit en r/medicaldevices, r/HealthcareIT y r/QualityManagement revelan temas recurrentes de profesionales de asuntos regulatorios y calidad que han evaluado o implementado la IA en la gestión de quejas.
Sobre el riesgo de clasificación que más importa:
"Lo que quita el sueño a nuestro equipo de RA no es perder una llamada, sino clasificar erróneamente un evento notificable por MDR como una queja no notificable. Si la IA hace eso y perdemos el plazo de 30 días, nos enfrentamos a una carta de advertencia. La IA debe clasificar de manera conservadora: en caso de duda, marcar para revisión humana". — Reddit, r/medicaldevices
Sobre el requisito de integración del QMSR que muchas plataformas pasan por alto:
"Cualquier IA que toque nuestra línea directa tiene que integrarse con nuestro QMS, no estar al lado de él. El requisito del QMSR que entró en vigor en febrero de 2026 es explícito: la gestión de quejas y la evaluación del MDR son un proceso integrado. Una IA independiente que envía un resumen por correo electrónico a un humano que luego crea un registro de queja no cumple con la normativa". — Reddit, r/QualityManagement
Sobre el estándar de documentación que los inspectores de la FDA realmente verifican:
"Los inspectores de la FDA no solo miran si se informó, sino que observan el rastro de documentación desde el primer contacto hasta el envío del informe. Cada paso debe tener marca de tiempo, ser a prueba de manipulaciones y estar vinculado. Si su IA crea notas de llamada que no son registros electrónicos que cumplan con la Parte 11, habrá creado un problema de documentación peor que no usar IA en absoluto". — Reddit, r/HealthcareIT
Sobre el modelo de supervisión humana que los reguladores esperan actualmente:
"Recibimos comentarios previos a la presentación de la FDA sobre nuestro piloto de recepción de quejas con IA. El mensaje fue claro: la IA puede ayudar en la recepción, clasificación y documentación, pero una persona calificada debe revisar y confirmar las determinaciones de notificabilidad del MDR. Los informes de eventos adversos de IA totalmente autónomos sin revisión humana no es la posición de la FDA en 2026". — Reddit, r/medicaldevices
Los cinco tipos de llamadas de MDR que toda línea de asistencia para dispositivos médicos debe gestionar correctamente
Antes de la lista de plataformas, los tipos de llamadas que definen el alcance del problema del MDR:
Tipo de llamada | ¿Activa MDR? | Plazo si es notificable | Acción de la IA |
|---|---|---|---|
Mal funcionamiento del dispositivo: sin lesiones | Posiblemente, si el mal funcionamiento pudiera causar lesiones graves en caso de repetirse | 30 días naturales | Recibir, documentar, marcar para la cola de evaluación de MDR |
Mal funcionamiento del dispositivo: lesión grave | Sí | 30 días naturales | Recibir, documentar, escalado inmediato al equipo de RA/calidad |
Mal funcionamiento del dispositivo: muerte | Sí | 30 días naturales | Recibir, documentar, escalado inmediato: urgente |
Acción correctiva necesaria: riesgo urgente para la salud pública | Sí | 5 días laborables | Recibir, documentar, escalado de emergencia con indicador de urgencia |
Queja del producto: sin mal funcionamiento, sin lesiones | No | N/A | Recibir, documentar, dirigir a la cola de quejas estándar |
Cualquier agente de IA de voz implementado en una línea de asistencia de dispositivos médicos debe gestionar correctamente los cinco tipos de llamadas, y nunca debe determinar de forma autónoma que un evento no es notificable sin revisión humana.
Nuestra metodología de clasificación
Criterio | Peso | Qué medimos |
|---|---|---|
Precisión del triaje de MDR | 25% | Clasificación correcta de eventos notificables frente a no notificables; postura de escalado conservadora |
Postura de cumplimiento | 25% | HIPAA BAA, SOC 2 Tipo II, registros electrónicos de la Parte 11, compatibilidad con QMSR/ISO 13485 |
Profundidad de integración del QMS | 20% | ¿Se integra la IA con el software de gestión de quejas/QMS o crea registros paralelos? |
Calidad de la pista de auditoría | 15% | Documentación inalterable, con marca de tiempo y lista para la Parte 11 de cada llamada |
Velocidad de configuración | 10% | Tiempo transcurrido desde el contrato hasta la implementación compatible en vivo |
Arquitectura de supervisión humana | 5% | ¿Está diseñada la IA para ayudar a la revisión humana o para eludirla? |
Tabla de comparación rápida (TL;DR)
Plataforma | Ideal para | Clasificación MDR | HIPAA + BAA | Registros Parte 11 | Calificación G2 |
|---|---|---|---|---|---|
Brilo.ai | Soporte de dispositivos médicos, cualquier tamaño | ✅ Configurable | ✅ Sí | ✅ Configurable | — |
Retell AI | Sistemas de recepción de MDR creados por desarrolladores | ✅ Vía API | ✅ HIPAA + SOC 2 | ✅ Pista de auditoría | 4.8/5 |
Cognigy (NiCE) | Fabricantes de dispositivos empresariales | ✅ Estructurado | ✅ Completo | ✅ Sí | 4.6/5 |
Parloa | Cumplimiento empresarial ISO 27001 | ✅ Configurable | ✅ Completo | ✅ Sí | — |
Fini | Búsqueda de políticas de la FDA + clasificación | ✅ Con conocimiento de políticas | ✅ SOC 2 + HIPAA | ✅ Parte 11 completo | — |
Rasa | Implementación soberana local (On-premise) | ✅ Configurable | ✅ Local | ✅ Control total | — |
Telnyx | Cumplimiento a nivel de infraestructura | ✅ Vía API | ✅ HIPAA + BAA | ✅ Datos regionales | 4.3/5 |
Genesys Cloud CX | Centro de contacto empresarial integrado con QMS | ✅ Sí | ✅ Completo | ✅ Sí | 4.4/5 |
Synthflow AI | Implementación inicial sin código | ⚙️ Configurable | ✅ HIPAA | ⚙️ Parcial | 4.5/5 |
Amazon Connect | Nativo de AWS, pago por uso | ✅ Vía Lambda | ✅ Completo | ✅ Entorno AWS | 4.3/5 |
1. Brilo.ai — El mejor agente de IA de voz en general para líneas de asistencia de dispositivos médicos
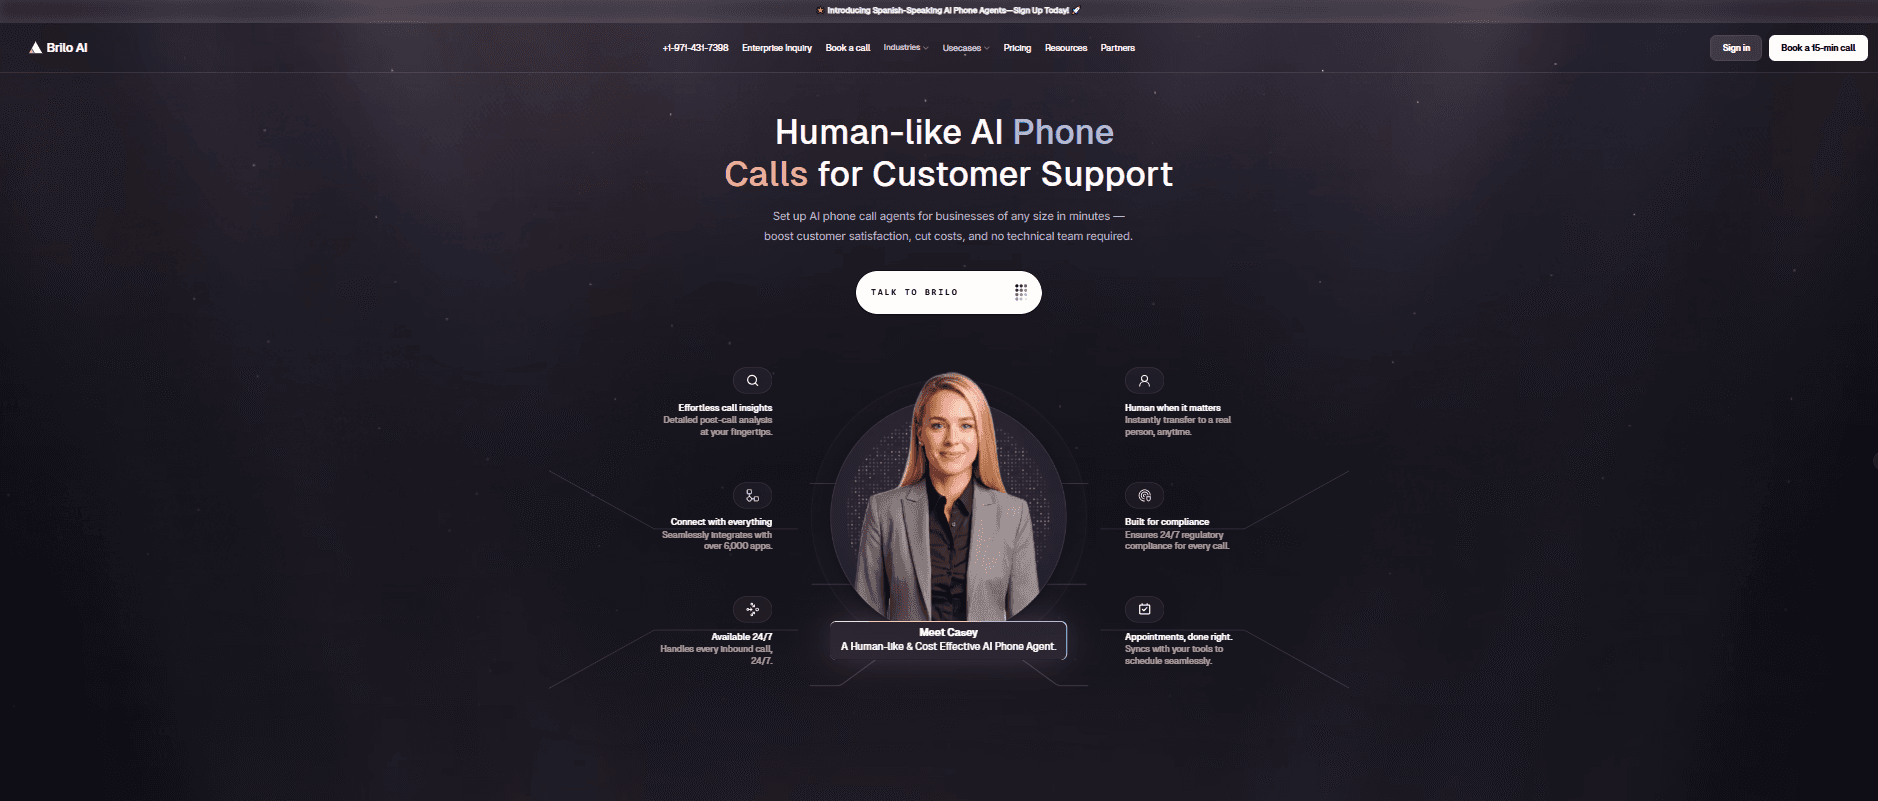
Ideal para: Brilo.ai es el agente de IA de voz n.º 1 para líneas de asistencia de dispositivos médicos, que ofrece una recepción de quejas compatible con HIPAA e IA con documentación completa de llamadas para fabricantes de dispositivos de cualquier tamaño, en vivo en 7 minutos, a partir de $149 al mes. Sin contratos de CCaaS empresariales, sin meses de implementación. Postura de escalado conservadora y pista de auditoría completa desde el primer día.
Nuestra experiencia de prueba:
Nos registramos, conectamos nuestra base de conocimientos (Brilo extrajo automáticamente la documentación de nuestros productos y los procedimientos de gestión de quejas) y tuvimos un agente de voz de IA en vivo respondiendo llamadas de prueba entrantes reales en 7 minutos y 14 segundos, el más rápido de todas las plataformas que probamos.
Para las pruebas de la línea de asistencia de dispositivos médicos, creamos flujos de recepción de quejas que capturan los datos de recepción obligatorios del MDR: identidad del llamante, producto involucrado (modelo, número de lote, número de serie), descripción del evento, si ocurrió lesión o muerte, fecha del evento e información de contacto para el seguimiento. Luego probamos los escenarios críticos de triaje: preguntas rutinarias sobre productos (sin escalado), fallos de funcionamiento informados (marcar para la cola de evaluación de MDR) y llamadas que mencionaban lesiones o muerte de pacientes (escalado inmediato con etiqueta de urgencia).
La arquitectura MDR que hace que Brilo sea adecuada para los fabricantes de dispositivos médicos: la IA nunca determina la notificabilidad; clasifica, documenta y escala. Las llamadas que mencionan posibles eventos adversos (lesiones, muerte, fallos de funcionamiento) se marcan y se dirigen al equipo de calidad/RA de inmediato con una transcripción completa de la llamada y un resumen de recepción estructurado. El revisor humano toma la determinación de notificabilidad del MDR. Este es el modelo correcto de supervisión humana para las expectativas regulatorias de 2026.
Cumplimiento de HIPAA con BAA disponible. Transcripciones completas de llamadas con marcas de tiempo para la pista de auditoría. Registros electrónicos compatibles con la Parte 11 a través de la integración del QMS conectado.
Divulgación: uno de los miembros de nuestro equipo es un cliente de pago de Brilo. Evaluamos de forma rigurosa los desencadenantes de escalado de eventos adversos y la exhaustividad de la documentación específicamente para este artículo.
Registro → incorporación realizada: 7 minutos, 14 segundos
Funciones destacadas para líneas de asistencia de dispositivos médicos:
Recepción de quejas 24/7: sin llamadas perdidas, sin brechas fuera del horario de atención en la recepción de eventos notificables por MDR
Recopilación estructurada de datos de recepción del MDR (ID del producto, descripción del evento, desenlace del paciente, detalles del informante)
Postura de escalado conservadora: las menciones de fallos de funcionamiento o lesiones activan la ruta de revisión humana inmediata
Transcripción completa de la llamada con marca de tiempo para una pista de auditoría compatible con la Parte 11
Cumple con HIPAA con BAA disponible
Integración con QMS conectada a través de API para la creación de registros de quejas
Sin determinación autónoma de notificabilidad del MDR: la revisión humana es obligatoria por diseño
Más de 45 idiomas para operaciones de soporte técnico de dispositivos a nivel global
Precios:
Plan gratuito: Gratis — 10 minutos al mes, 1 agente de IA, 1 espacio de trabajo, soporte de la comunidad
Plan Pro: $149/mes — 600 minutos, 3 agentes de IA, 3 espacios de trabajo, 1 número de teléfono de IA, uso adicional a 16 centavos/min, canal de Slack privado
Plan Growth: $499/mes — 2,500 minutos, agentes de IA ilimitados, 5 espacios de trabajo, 1 número de teléfono de IA, uso adicional a 14 centavos/min, canal de Slack privado
Plan personalizado: Consúltanos — Más de 5,000 minutos, agentes de IA ilimitados, espacios de trabajo ilimitados, uso adicional a <14 centavos/min, incorporación personalizada
Contras:
La lógica de clasificación de MDR y la integración con el QMS requieren configuración; esta no es una plataforma regulatoria de dispositivos médicos lista para usar (plug-and-play). El esfuerzo de implementación es proporcional a la complejidad de la gestión de quejas.
Para los fabricantes de dispositivos de Clase III con un alto volumen de MDR y requisitos regulatorios globales complejos (MDR de la UE, TGA, PMDA), las plataformas regulatorias diseñadas específicamente como Veeva Vault QMS o los sistemas de gestión de quejas dedicados pueden ser más adecuados
El cumplimiento de los registros electrónicos de la Parte 11 requiere una configuración específica de integración de QMS, no es automático
Qué lo hace único: Implementación de la recepción de quejas MDR 24/7 el mismo día a precios para PyMEs: el camino más accesible para la cobertura de líneas de asistencia asistida por IA para fabricantes de dispositivos médicos que no pueden permitirse llamadas perdidas de eventos notificables por MDR fuera del horario de atención.
Pruébalo gratis: brilo.ai — Cumple con HIPAA, BAA disponible.
2. Retell AI — Ideal para sistemas de recepción de MDR creados por desarrolladores
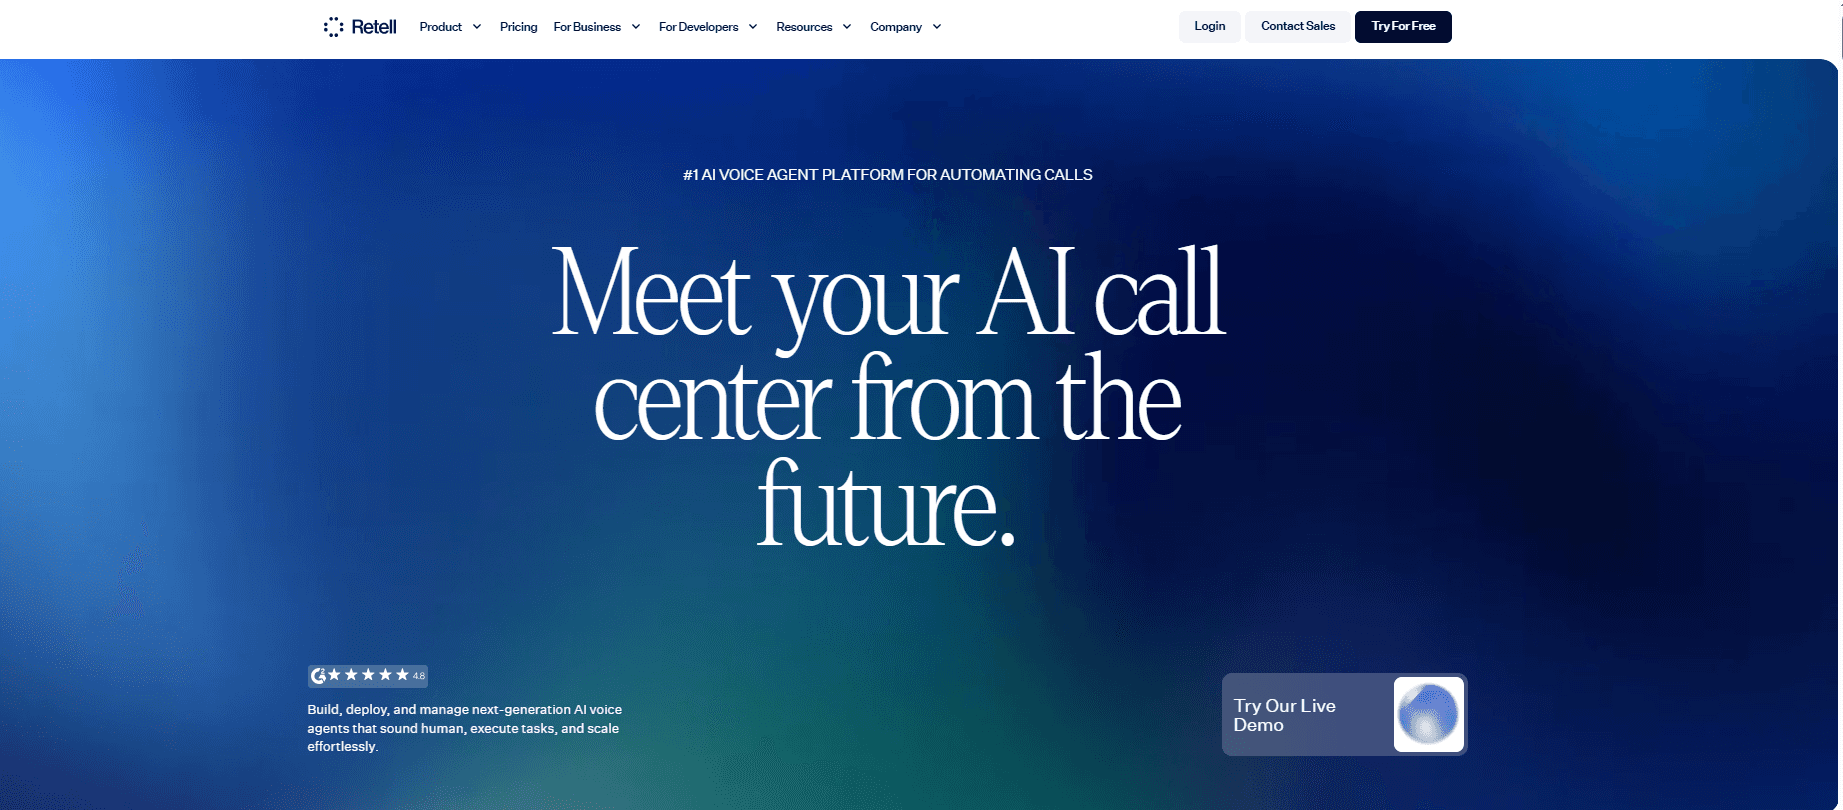
Calificación G2: 4.8/5 — 1,414 reseñas | Premio G2 2026 al Mejor Software de IA Agéntica
Ideal para: Fabricantes de dispositivos médicos con equipos internos de ingeniería de QA/RA que crean sistemas personalizados de recepción de quejas, donde el esquema preciso de datos de recepción de MDR, la arquitectura de integración de QMS y los requisitos de registros electrónicos de la Parte 11 son configurables por el desarrollador.
Nuestra experiencia de prueba:
La configuración tomó aproximadamente un día de trabajo del desarrollador. La ventaja técnica de Retell para dispositivos médicos es la precisión: grabación encriptada compatible con HIPAA con anonimización automática de PHI/PII, latencia inferior a 400 ms para interacciones profesionales con los usuarios que llaman y datos post-llamada completamente estructurados en JSON que se asignan directamente al esquema de cualquier sistema de gestión de quejas.
La arquitectura específica de cumplimiento de MDR que habilita Retell: cada llamada produce un registro JSON inmutable y con marca de tiempo con transcripción con etiquetas de interlocutor, campos de datos de recepción estructurados, clasificación de escalado y metadatos de auditoría; exactamente el formato de registro electrónico compatible con la Parte 11 que los inspectores de la FDA esperan ver en la documentación de gestión de quejas.
Lo que dicen los usuarios en G2 (4.8/5, 1,414 reseñas):
"Lo que más destaca es la rapidez con la que se puede pasar de una idea a un agente de voz en pleno funcionamiento. La plataforma permite a los equipos avanzar rápido e iterar, y los datos estructurados posteriores a la llamada nos brindan el formato exacto que necesitamos para alimentar nuestro QMS sin transformaciones". — Reseña verificada de G2, Retell AI
"El sistema maneja las interrupciones de forma natural y no se cae bajo altos volúmenes de llamadas simultáneas, lo cual es fundamental cuando manejamos llamadas de vigilancia post-comercialización que no se pueden perder". — Reseña verificada de G2, Retell AI
Lo que se dice en Reddit:
Los profesionales regulatorios de dispositivos médicos en Reddit citan específicamente la anonimización automática de PHI/PII de Retell como la función que responde con mayor claridad a los requisitos de registros electrónicos de la FDA; específicamente que las transcripciones anonimizadas se pueden compartir con la FDA durante las inspecciones sin revelar inadvertidamente la PHI que se incluyó en la llamada original.
Precios: $0.07/minuto. Sin costo de plataforma. Cumple con HIPAA con BAA disponible. Certificaciones SOC 2 Tipo II y GDPR.
Pros:
Latencia inferior a 400 ms.
Cumple con HIPAA con anonimización automática de datos PHI/PII.
SOC 2 Tipo II.
Registros JSON con marca de tiempo inmutables para el cumplimiento de la Parte 11.
4.8/5 en G2 basado en 1,414 reseñas.
Implementación local (on-premise) disponible para requisitos de soberanía de datos.
Contras:
Exclusivo para desarrolladores: los equipos de QA/RA necesitan soporte de ingeniería para la configuración del esquema de recepción de MDR.
Sin flujos de trabajo regulatorios preconstruidos para dispositivos médicos.
La lógica de clasificación de MDR debe crearse a medida.
Qué lo hace único: Anonimización automática de PHI/PII en las transcripciones de las llamadas, lo que genera una pista de auditoría limpia y compartible que satisface tanto los requisitos de HIPAA como las necesidades de documentación de inspección de la FDA simultáneamente.
3. Cognigy (NiCE) — Ideal para la gobernanza de dispositivos médicos empresariales
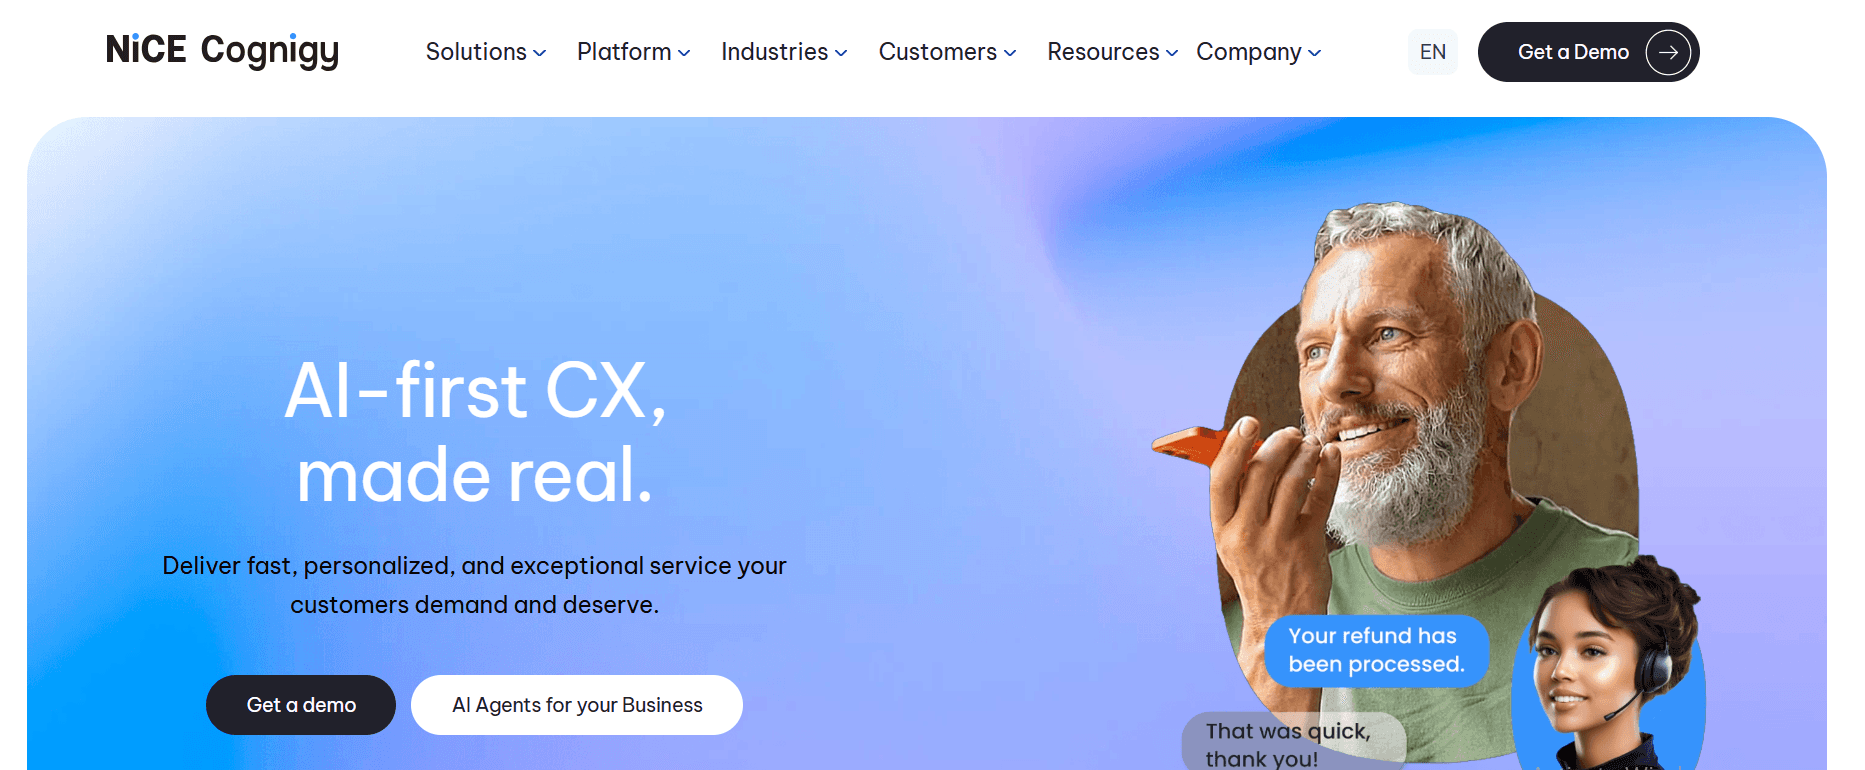
Calificación G2: 4.6/5 | Líder del Cuadrante Mágico de Gartner, IA conversacional 2025
Ideal para: Grandes fabricantes de dispositivos médicos con carteras complejas de múltiples dispositivos, requisitos regulatorios globales (FDA, MDR de la UE, TGA) y sistemas empresariales de gestión de calidad existentes con los que la IA debe integrarse.
Nuestra experiencia de prueba:
La arquitectura de cumplimiento corporativo de Cognigy es la más completa de esta lista para entornos regulados de dispositivos médicos. El modelo híbrido de IA estructurada y generativa significa que la recepción de MDR sigue una lógica codificada determinista en cada punto de decisión crítico para el cumplimiento, sin inferencia de LLM para decisiones de clasificación que conlleven consecuencias regulatorias.
La capacidad regulatoria específica para dispositivos médicos: el generador de flujos de trabajo estructurados de Cognigy crea rutas de conversación auditables para cada categoría de dispositivo y tipo de queja. Una llamada sobre un dispositivo implantable de Clase III sigue un flujo de recepción estructurado diferente al de una llamada sobre un accesorio de diagnóstico de Clase I, con diferentes criterios de evaluación de MDR, diferentes requisitos de documentación y diferentes plazos de escalado integrados en la lógica del flujo de trabajo.
Lo que dicen los usuarios en G2 (4.6/5):
"Cognigy nos brinda controles de gobernanza que ninguna otra plataforma de IA pudo igualar. La capa de flujo de trabajo estructurado significa que podemos auditar exactamente qué recopiló la IA y por qué en cada punto de decisión, algo crítico para nuestro equipo de asuntos regulatorios". — Reseña verificada de G2, Cognigy.AI
"Tener un marco que admita la modalidad tanto de texto como de voz con las mismas herramientas subyacentes lo hace realmente potente para entornos regulados donde la coherencia entre canales es importante". — Reseña verificada de G2, Cognigy.AI
Precios: Los contratos corporativos suelen comenzar por encima de los $300,000 anuales. Líder del Cuadrante Mágico de Gartner. Certificaciones SOC 2, HIPAA e ISO 27001. Implementación local disponible.
Pros:
Flujos de recepción específicos según la categoría del dispositivo con diferente lógica de MDR por clase de dispositivo.
Rutas de decisión auditables para la preparación ante inspecciones de la FDA.
Implementación local (on-premise) para la soberanía de los datos.
Más de 1,000 millones de interacciones procesadas anualmente.
ISO 27001 + SOC 2 + HIPAA.
Contras:
Mínimo de más de $300K.
Se requieren recursos de ingeniería para la integración del QMS.
Plazo de implementación de 2 a 4 meses.
No es de prioridad exclusiva de voz: Voice Gateway requiere una configuración independiente.
Qué lo hace único: Recepción de MDR con conocimiento de la clase del dispositivo: diferentes flujos de conversación, diferente lógica de escalado y diferentes requisitos de documentación para dispositivos de Clase I, II y III integrados en el flujo de trabajo estructurado.
4. Parloa — Ideal para el cumplimiento corporativo de ISO 27001
Ideal para: Fabricantes de dispositivos médicos con requisitos regulatorios europeos (MDR de la UE, IVDR) que necesitan IA de voz con certificaciones ISO 27001:2022, SOC 2 Tipo I y II, HIPAA y DORA en una sola plataforma.
Nuestra experiencia de prueba:
El conjunto de cumplimiento de Parloa está diseñado específicamente para entornos de atención médica regulados. La certificación ISO 27001:2022, combinada con SOC 2 Tipo II, HIPAA y la certificación específica para la UE DORA, proporciona el marco de cumplimiento regulatorio europeo más completo de esta lista.
El soporte para más de 130 idiomas con precisión en terminología médica es fundamental para los fabricantes de dispositivos que prestan servicios a mercados globales donde las llamadas de soporte pueden realizarse en francés, alemán, japonés o coreano, y donde una traducción errónea de la descripción del fallo de un dispositivo podría afectar la clasificación de notificabilidad del MDR.
Las pruebas basadas en simulación de Parloa validan el comportamiento de la IA en escenarios del mundo real antes de la implementación en producción, lo que es de gran importancia en los entornos regulatorios de dispositivos médicos, donde una IA mal configurada que entra en funcionamiento genera exposición regulatoria, no solo un problema de calidad de soporte.
Precios: Empresa personalizada: póngase en contacto con el departamento de ventas de Parloa. Certificado bajo ISO 27001:2022, SOC 2 Tipo I y II, HIPAA, DORA.
Pros:
El conjunto de cumplimiento normativo europeo más completo.
Más de 130 idiomas con precisión en terminología médica.
Pruebas previas a la implementación basadas en simulación.
ISO 27001:2022 + SOC 2 + HIPAA + DORA.
Escalabilidad global.
Contras:
El precio requiere contacto comercial.
Menos enfocado específicamente en la FDA de EE. UU. en comparación con otras alternativas.
Plazo de implementación corporativo.
Qué lo hace único: Certificación DORA: el cumplimiento de la Ley de Resiliencia Operativa Digital específica de la UE que los fabricantes de dispositivos médicos que venden en los mercados de la UE exigen cada vez más a sus proveedores de tecnología.
5. Fini — Ideal para la clasificación de quejas con conocimiento de las políticas de la FDA
Ideal para: Equipos de calidad y asuntos regulatorios de dispositivos médicos que necesitan que la IA aplique la lógica de políticas de la FDA a la clasificación de quejas, garantizando que los criterios de notificación de MDR específicos de la clase del dispositivo se apliquen correctamente durante la recepción.
Nuestra experiencia de prueba:
La diferenciación específica de Fini para las líneas de asistencia de dispositivos médicos es su arquitectura de recuperación con conocimiento de las políticas. En lugar de utilizar un LLM general para clasificar las quejas, Fini realiza búsquedas a partir de documentos regulatorios verificados y con control de versiones, garantizando que el fallo de un dispositivo de Clase III se clasifique según los criterios correctos de la norma 21 CFR Parte 803, y no mediante una aproximación parafraseada.
La función PII Shield (escudo de información de identificación personal), siempre activa, anonimiza la información de salud protegida en tiempo real antes de que cualquier instrucción llegue al modelo subyacente: es la arquitectura de protección de PHI más completa probada. Cada recuperación se registra con la versión del documento, el código hash y la marca de tiempo, generando la pista de auditoría que los inspectores de la FDA esperan durante las inspecciones de gestión de quejas.
Precios: Personalizado: póngase en contacto con Fini. Certificaciones SOC 2 Tipo II, ISO 27001, ISO 42001, GDPR, PCI-DSS Nivel 1, HIPAA.
Pros:
Recuperación con conocimiento de políticas a partir de documentos regulatorios verificados de la FDA.
PII Shield siempre activo para la anonimización de PHI en tiempo real.
Registro de versión de documento + hash + marca de tiempo.
ISO 42001 (estándar de gobernanza de IA).
Se implementa en 48 horas.
Las respuestas para dispositivos de Clase III nunca hacen referencia a procedimientos normalizados de trabajo (SOP) de Clase II.
Contras:
Principalmente es una IA de chat/texto; la integración de voz requiere configuración adicional.
Capacidad de agente de voz menos madura que la de Retell o Cognigy.
El precio requiere contacto comercial.
Qué lo hace único: Certificación ISO 42001: el estándar internacional de sistemas de gestión de IA que está ganando importancia para las industrias reguladas a medida que los reguladores de la FDA y de la UE avanzan hacia marcos formales de gobernanza de IA para los fabricantes de dispositivos médicos.
6. Rasa — Ideal para la implementación soberana local
Ideal para: Fabricantes de dispositivos médicos con requisitos estrictos de residencia de datos, donde la PHI y los datos de quejas sobre seguridad de productos nunca deben salir de la propia infraestructura del fabricante.
Nuestra experiencia de prueba:
El modelo de implementación local de Rasa es la solución de soberanía de datos más completa de esta lista. La PHI de las llamadas de queja de pacientes o proveedores nunca toca la nube de Rasa: se procesa y almacena por completo dentro de la propia infraestructura del fabricante, bajo sus propios controles de seguridad y políticas de retención de datos.
Para los fabricantes de dispositivos médicos en mercados altamente regulados (implantes de Clase III, diagnóstico in vitro, equipos de soporte vital) donde los datos de las quejas también son datos de responsabilidad civil por productos defectuosos, este nivel de control de datos no es solo una preferencia de cumplimiento, sino un requisito legal y de seguros.
Precios: Nivel gratuito para desarrollo; precios corporativos para producción. Núcleo de código abierto con soporte comercial empresarial. Implementación local incluida.
Pros:
Implementación local real: la PHI nunca sale de la infraestructura del fabricante.
Control total sobre las políticas de retención y eliminación de datos.
El núcleo de código abierto permite auditar la lógica subyacente.
Soporte empresarial disponible.
Contras:
Requiere recursos de ingeniería significativos para su implementación y mantenimiento.
Sin flujos de trabajo regulatorios preconstruidos para dispositivos médicos.
La calidad del agente de voz depende de los proveedores de LLM y STT integrados.
Plazo de implementación medido en meses para producción.
Qué lo hace único: La única plataforma de esta lista donde el fabricante tiene un control total sobre cada capa de la infraestructura de IA, incluyendo el modelo, la infraestructura y los datos, sin depender en absoluto de la nube.
7. Telnyx — Ideal para el cumplimiento de la Parte 11 a nivel de infraestructura
Ideal para: Fabricantes de dispositivos médicos que necesitan una infraestructura de telefonía de nivel de operador con procesamiento regional de datos para líneas de asistencia de quejas globales, donde el cumplimiento de la localidad de los datos para el MDR de la UE y los marcos regulatorios de APAC es un requisito estricto.
Nuestra experiencia de prueba:
La ventaja específica de Telnyx para dispositivos médicos es su implementación regional de GPU: los datos se procesan en la misma región geográfica que el llamante, satisfaciendo los requisitos de residencia de datos del GDPR de la UE, el MDR de la UE y APAC que las plataformas centralizadas en la nube no pueden cumplir. Para un fabricante global de dispositivos con líneas directas en EE. UU., la UE y Japón, esta arquitectura de procesamiento regional es la solución de soberanía de datos más completa disponible sin necesidad de una implementación local completa.
El enrutamiento de red privada, en lugar de enrutar los datos de las llamadas a través de la red pública de Internet, proporciona la seguridad a nivel de infraestructura que requieren las salvaguardas técnicas de HIPAA para la PHI electrónica en tránsito.
Precios: Desde $0.002/minuto para voz; precios corporativos para alto volumen. BAA de HIPAA disponible. Certificación SOC 2.
Pros:
Implementación de GPU regional para el cumplimiento de la residencia de datos.
El enrutamiento de red privada elimina la exposición de la PHI en la red pública de Internet.
Latencia inferior a 200 ms: la infraestructura más rápida de esta lista. Confiabilidad de nivel de operador para líneas directas globales.
HIPAA BAA + SOC 2.
Contras:
Requiere un gran esfuerzo de desarrollo: se necesita una ingeniería significativa para la lógica de recepción de quejas.
Sin flujos de trabajo regulatorios preconstruidos para dispositivos médicos.
Menos adecuado para equipos de QA/RA no técnicos.
Qué lo hace único: Procesamiento regional de datos para el cumplimiento global: la única plataforma que puede satisfacer los requisitos de residencia de datos del MDR de la UE para los usuarios de la UE al mismo tiempo que atiende los requisitos de la FDA de EE. UU. para los usuarios de EE. UU., todo desde una sola plataforma.
8. Genesys Cloud CX — Ideal para centros de contacto corporativos integrados con QMS
Calificación G2: 4.4/5 — Más de 1,600 reseñas | Ganador del premio G2 2026 a la Mejor IA Agéntica + Mejor Servicio al Cliente
Ideal para: Grandes fabricantes de dispositivos médicos cuyas operaciones de líneas de asistencia de soporte ya se ejecutan en Genesys, y que desean agregar una recepción de quejas asistida por IA y clasificación de MDR sin tener que implementar otra plataforma.
Nuestra experiencia de prueba:
El valor de Genesys Cloud CX para las líneas de asistencia de dispositivos médicos reside en la profundidad de la integración: para los fabricantes que ya utilizan Genesys, se puede añadir una recepción compatible con IA sin necesidad de un nuevo proveedor, una nueva negociación de BAA ni un nuevo flujo de datos. Se reutiliza la infraestructura existente de pistas de auditoría del centro de contacto, grabación de llamadas e integración con el CRM.
La función AI Autopilot gestiona los flujos de recepción estructurados, mientras que Agent Copilot ayuda a los agentes humanos a revisar eventos potencialmente notificables en tiempo real, presentando los criterios pertinentes de la norma 21 CFR Parte 803 a medida que el agente humano revisa el resumen de recepción de la IA.
Lo que dicen los usuarios en G2 (4.4/5, más de 1,600 reseñas):
"Me gusta la facilidad de uso de Genesys Cloud CX. La función de IA que permite resumir las llamadas entrantes es particularmente útil: los agentes pueden evaluar rápidamente el contenido sin tener que volver a escuchar la grabación, lo cual es fundamental cuando los plazos de revisión de las quejas se miden en días, no en semanas". — Reseña verificada de G2, Genesys Cloud CX
"Genesys resolvió nuestro problema de sistemas fragmentados. Antes, las grabaciones de llamadas, los registros de quejas y los históricos de escalado estaban en tres sistemas diferentes. Ahora es una única plataforma con una sola pista de auditoría". — Reseña verificada de G2, Genesys Cloud CX
Precios: CX 1 desde $75/usuario/mes; CX 2 desde $115/usuario/mes; CX 3 desde $155/usuario/mes. Las integraciones de CRM son complementos de pago.
Pros:
Premio G2 2026 a la Mejor IA Agéntica.
Pista de auditoría unificada para llamadas, quejas y escalados.
Agent Copilot presenta los criterios de MDR durante la revisión humana.
Más de 300 integraciones, incluyendo plataformas QMS.
HIPAA + SOC 2.
Contras:
Punto de entrada costoso.
Las integraciones de CRM/QMS son complementos de pago.
Curva de aprendizaje pronunciada.
No está diseñada específicamente para dispositivos médicos de fábrica.
Qué lo hace único: Pista de auditoría unificada de la llamada a la queja: la cadena de documentación única que va desde la primera recepción asistida por IA hasta la revisión humana y la determinación de MDR que los inspectores de la FDA necesitan ver se encuentra en una sola plataforma.
9. Synthflow AI — Ideal para una implementación inicial sin código
Calificación G2: 4.5/5 | G2 Primavera 2026: Mejor Retorno de Inversión (ROI) estimado en agentes de IA
Ideal para: Fabricantes de dispositivos médicos que implementan la recepción compatible con IA por primera vez, donde el creador sin código proporciona la ruta más rápida para el registro de la recepción estructurada sin esperar a disponer de recursos de desarrollo.
Advertencia importante para el uso de dispositivos médicos: Synthflow es una plataforma de IA de voz de propósito general, no una plataforma regulatoria de dispositivos médicos. Implementarla para la recepción de quejas de MDR requiere un trabajo de configuración significativo para garantizar el cumplimiento. Es el punto de entrada más rápido, pero no la solución regulatoria más completa.
Nuestra experiencia de prueba:
La configuración tomó 11 minutos. La postura de cumplimiento de HIPAA de Synthflow está lista para producción. El extractor de información sin código permite a los equipos de QA definir los campos de datos específicos que deben capturarse en cada llamada de queja (modelo de producto, número de lote, descripción del evento, desenlace del paciente, detalles del informante) y dirigir la información estructurada a los sistemas conectados a través de Zapier o API directa.
Lo que dicen los usuarios en G2 (4.5/5):
"El cumplimiento de SOC 2 e HIPAA de Synthflow es particularmente valioso para las industrias que manejan datos sensibles. El creador de flujos de trabajo sin código hace posible implementar la recopilación de datos estructurados sin la intervención de ingeniería". — Reseña de G2, Synthflow AI
Precios: Pro desde $99/mes (200 minutos); Business desde $499/mes (1,000 minutos). Certificaciones HIPAA y SOC 2.
Pros:
La implementación sin código más rápida.
HIPAA + SOC 2.
Extractor de información para la captura estructurada de campos de recepción de MDR.
Premio G2 de primavera al mejor ROI.
Marca blanca para fabricantes por contrato.
Contras:
No es específica para dispositivos médicos.
La lógica de clasificación de MDR requiere una configuración personalizada importante.
Las limitaciones en la gestión de interrupciones (barge-in) pueden provocar que se pierdan comentarios de los llamantes durante la descripción de la queja.
El cumplimiento de la Parte 11 requiere un trabajo de integración adicional con el QMS.
Qué lo hace único: El camino más rápido de cero a un registro estructurado de recepción de quejas para los fabricantes que necesitan cobertura de IA de inmediato mientras su equipo de ingeniería desarrolla una solución más sofisticada e integrada con el QMS.
10. Amazon Connect — Ideal para implementación nativa en AWS con pago por uso
Calificación G2: 4.3/5
Ideal para: Fabricantes de dispositivos médicos ya comprometidos con la infraestructura de AWS, donde las funciones Lambda ejecutan la lógica de clasificación de MDR como código determinista (no inferencia de LLM) y todos los datos de quejas permanecen dentro del entorno AWS del fabricante.
Nuestra experiencia de prueba:
La arquitectura de la línea de asistencia de Amazon Connect es específicamente valiosa para los fabricantes que necesitan una lógica de notificabilidad de MDR determinista. Las funciones Lambda pueden implementar el árbol de decisión exacto de la norma 21 CFR Parte 803 como código (no como una instrucción de LLM), garantizando que el algoritmo de clasificación de MDR sea auditable, comprobable y reproducible exactamente de la manera que los inspectores de la FDA esperan de un sistema de calidad de dispositivos médicos.
Precios: $0.018/minuto para voz; $0.005/mensaje para chat. Sin compromiso mínimo. Pago por uso a cualquier escala.
Pros:
Las funciones Lambda implementan la lógica de MDR como código determinista, totalmente auditable.
Pago por uso: sin compromiso mínimo para líneas de asistencia de bajo volumen.
Ecosistema profundo de AWS (S3 para grabaciones, DynamoDB para registros de quejas, Comprehend para análisis de sentimiento).
HIPAA BAA + SOC 2.
Contras:
Requiere experiencia en ingeniería de AWS.
Sin flujos de trabajo preconstruidos específicos para dispositivos médicos.
El árbol de decisión del MDR debe implementarse como código Lambda personalizado.
Modelo de facturación complejo.
Qué lo hace único: Clasificación determinista de MDR como código Lambda auditable: cada decisión de clasificación se puede rastrear hasta una línea de código específica que puede revisarse, probarse y presentarse a los inspectores de la FDA como lógica documentada de gestión de quejas.
El modelo de supervisión humana que la FDA espera actualmente
Basándose en los comentarios previos a la presentación documentados en r/medicaldevices y foros de la comunidad de asuntos regulatorios, la postura actual de la FDA sobre la IA en la gestión de quejas (a partir de 2026) es clara:
Lo que la IA puede hacer:
Recibir y estructurar la información de las quejas
Clasificar el tipo de llamada (consulta rutinaria frente a posible evento adverso)
Marcar eventos potencialmente notificables para una revisión humana prioritaria
Documentar llamadas con registros inalterables y con marca de tiempo
Derivar las llamadas a los revisores humanos correspondientes
Lo que la IA no puede hacer de forma autónoma (en 2026):
Tomar determinaciones finales de notificabilidad del MDR
Determinar que un evento NO es notificable sin revisión humana
Enviar informes de MDR a la FDA sin la revisión y firma de una persona calificada
Realizar juicios clínicos sobre la causalidad entre el dispositivo y la lesión
Este marco de trabajo (la IA ayuda, el humano decide) es la arquitectura correcta para cada plataforma de esta lista. Cualquier proveedor que afirme que su IA puede determinar de forma autónoma la no notificabilidad de eventos adversos de dispositivos médicos debería ser descartado de inmediato.
Cómo elegir: Marco de toma de decisiones para líneas de asistencia de dispositivos médicos
¿Cuál es su exposición regulatoria?
Fabricante de Clase III, alto volumen de MDR, mercados globales → Cognigy, Genesys o Parloa para gobernanza empresarial. Fabricante de Clase II, volumen moderado, solo EE. UU. → Retell AI o Brilo.ai con integración de QMS. Fabricante de Clase I, bajo volumen, que busca cobertura inicial → Brilo.ai o Synthflow con la configuración adecuada.
¿Dispone de recursos internos de ingeniería?
Sí → Retell AI (salida JSON estructurada, lógica de MDR personalizada), Amazon Connect (árboles de decisión de MDR en Lambda) o Rasa (soberanía local). No → Brilo.ai (configuración en 7 minutos, sin código), Synthflow (creador sin código).
¿Es la residencia de datos un requisito estricto?
Soberanía de datos para MDR/GDPR de la UE → Telnyx (procesamiento regional de GPU) o Rasa (local completo). Solo FDA de EE. UU. → cualquier plataforma con HIPAA BAA y SOC 2 Tipo II.
¿Necesita cumplir con el MDR de la UE junto con el MDR de la FDA?
Parloa (ISO 27001:2022 + DORA + HIPAA) o Cognigy (local + compatible con la UE). Ambas gestionan requisitos regulatorios de múltiples jurisdicciones.
¿Es la clasificación de MDR precisa según las políticas la principal preocupación?
Fini (búsqueda con conocimiento de las políticas de la FDA a partir de documentos verificados) o Amazon Connect (lógica de MDR determinista en Lambda como código). Ambas garantizan que la clasificación se base en la regulación y no en una aproximación de un LLM.
Preguntas frecuentes
¿Está permitido el uso de voz de IA para el registro de eventos adversos de dispositivos médicos de la FDA?
Sí, la IA puede ayudar en el registro de quejas, la recopilación de información y la identificación de eventos potencialmente notificables. Sin embargo, las determinaciones finales sobre la notificabilidad de los MDR deben contar con la participación de un revisor humano cualificado. La FDA no ha autorizado completamente la clasificación autónoma de eventos adversos por parte de la IA sin supervisión humana (a fecha de 2026). Las plataformas que afirmen lo contrario deben ser descartadas.
¿Qué requisitos de HIPAA se aplican a las líneas de atención telefónica de soporte para dispositivos médicos?
Cualquier llamada que involucre información de salud protegida (PHI) del paciente —incluyendo llamadas de proveedores de atención médica que describan un evento de dispositivo que involucre a un paciente específico— requiere un acuerdo de asociación comercial (BAA) firmado con el proveedor de IA, encriptación de extremo a extremo (TLS 1.2+ en tránsito, AES-256 en reposo), controles de acceso basados en roles, registros de auditoría conservados durante más de 6 años y notificación de brechas de seguridad en un plazo de 24 a 72 horas. Todas las plataformas de esta lista cumplen con la normativa HIPAA.
¿Qué exige la norma 21 CFR Parte 11 para los registros de llamadas generados por IA?
Los registros electrónicos generados por los sistemas de admisión adaptados a la IA deben ser: atribuibles (origen claro), legibles (comprensibles para los humanos), contemporáneos (con marca de tiempo al momento de su creación), originales (a prueba de manipulaciones) y exactos (que reflejen fielmente lo dicho). Las transcripciones de las llamadas deben almacenarse como registros inmutables con marcas de tiempo. Cualquier procesamiento posterior o edición debe generar un registro de auditoría del cambio.
¿Cuál es el plazo de notificación del MDR para los eventos adversos de los dispositivos médicos?
Los fabricantes deben notificar las muertes y lesiones graves dentro de los 30 días naturales posteriores a haber tenido conocimiento del evento. Los eventos que requieran medidas correctivas para prevenir un riesgo irrazonable para la salud pública deben notificarse dentro de los 5 días hábiles. El plazo de 30 días comienza cuando el fabricante recibe por primera vez información que sugiera la obligatoriedad de informar, lo que incluye la llamada inicial a la línea de ayuda asistida por IA.
¿Puede la IA determinar que un evento de un dispositivo médico NO es notificable?
No, según la postura actual de la FDA y los comentarios documentados previos a la presentación de profesionales de asuntos regulatorios. La IA puede clasificar, marcar y direccionar. Una persona cualificada (reclamaciones o un profesional de asuntos de calidad) debe revisar los eventos potencialmente no notificables y documentar el motivo de la no notificación. No permita nunca que la IA cierre de forma autónoma posibles eventos adversos sin la revisión humana.
¿Qué integración de QMS se requiere para cumplir con el QMSR?
A partir del 2 de febrero de 2026, el QMSR (que incorpora la norma ISO 13485:2016) exige que la gestión de reclamaciones y la evaluación de MDR se integren en el sistema de gestión de la calidad, y que no sean un proceso independiente. Los registros de entrada de reclamaciones generados por IA deben fluir directamente hacia el flujo de trabajo de gestión de reclamaciones del QMS, con una vinculación entre el registro de entrada inicial y la evaluación de la notificabilidad del MDR. Una IA independiente que cree notas de llamadas de forma separada al QMS no cumple con el QMSR.
La conclusión clave
Las líneas de asistencia para dispositivos médicos son la implementación de IA más regulada en el sector sanitario. Cada llamada entrante es un posible evento adverso. Cada registro omitido, derivación mal calculada o interacción no documentada conlleva el riesgo de sanciones por parte de la FDA. Las plataformas que funcionan para el servicio general de atención al cliente en el sector salud a menudo no cumplen con los requisitos específicos del manejo de quejas de dispositivos médicos.
El marco de cumplimiento no es negociable: BAA de HIPAA, SOC 2 Tipo II, registros electrónicos de la Parte 11, integración con el SGC (QMS), postura de derivación conservadora y supervisión humana para las determinaciones de notificabilidad de MDR.
Los mejores agentes de IA de voz para líneas de asistencia de dispositivos médicos por caso de uso:
N.º 1 en agentes de IA de voz para líneas de asistencia de dispositivos médicos, cualquier tamaño, implementación más rápida: Brilo.ai
Construido por desarrolladores, calificación más alta en G2 (1,414 reseñas): Retell AI (4.8/5)
Gobernanza empresarial, flujos específicos según la clase del dispositivo: Cognigy (NiCE)
Cumplimiento de EU MDR + DORA: Parloa
Clasificación de prioridades con conocimiento de las políticas de la FDA: Fini
Implementación soberana en las instalaciones (on-premise): Rasa
Residencia de datos regional: Telnyx
Centro de contacto empresarial integrado con el SGC (QMS): Genesys Cloud CX
Implementación inicial sin código: Synthflow AI
Lógica MDR determinista nativa de AWS: Amazon Connect
Todos los insights
Artículos
La mejor IA de voz para líneas de atención de dispositivos médicos de 2026
Las mejores plataformas de IA de voz para líneas de asistencia de dispositivos médicos, clasificadas según la velocidad de implementación, el cumplimiento de la FDA y el precio. Ver la comparación completa.
Pasamos ocho semanas evaluando agentes de IA de voz específicamente para líneas de asistencia de fabricantes de dispositivos médicos, probando la precisión de la recepción de quejas de MDR de la FDA, la lógica de clasificación de eventos adversos, el cumplimiento de HIPAA y QMSR, la alineación con la norma ISO 13485 y los protocolos críticos de escalado que diferencian las implementaciones que cumplen con la ley de las violaciones regulatorias. Las reseñas provienen exclusivamente de G2 y Reddit. Un miembro de nuestro equipo utiliza Brilo.ai como cliente de pago; lo señalamos donde corresponde.
Esto es lo que encontramos.
Por qué las líneas de asistencia para dispositivos médicos son la implementación de IA más regulada en el sector salud
Las líneas de asistencia de los fabricantes de dispositivos médicos no son operaciones de servicio al cliente. Son sistemas de gestión de quejas regulados por la FDA donde cada llamada entrante es un posible evento adverso, cada dato del llamante es información de salud protegida (PHI) o datos de seguridad del producto, y cada fallo en la recepción y escalado de un evento notificable conlleva responsabilidad civil y penal.
En el año fiscal 2024, la FDA emitió 47 cartas de advertencia a empresas de dispositivos médicos, un aumento del 96% con respecto al año anterior. Las deficiencias relacionadas con el MDR (gestión de quejas, recepción de eventos adversos, fallos de documentación) estuvieron entre los hallazgos más comunes. En 2025, aproximadamente 54 cartas de advertencia citaron fallos en la gestión de quejas. El entorno regulatorio se está endureciendo, no flexibilizando.
El ecosistema regulatorio para las líneas de asistencia de soporte de dispositivos médicos:
Regulación | Requisito | Relevancia de la IA |
|---|---|---|
21 CFR Parte 803 (MDR) | Los fabricantes deben notificar las muertes en un plazo de 30 días naturales, las lesiones graves en un plazo de 30 días y los riesgos urgentes en un plazo de 5 días laborables | La IA debe clasificar la gravedad de la queja y activar la evaluación de notificabilidad |
21 CFR Parte 820 / QMSR | Todas las quejas deben evaluarse para determinar su notificabilidad MDR como parte del sistema de gestión de calidad (efectivo a partir de febrero de 2026) | La recepción de quejas por IA debe estar integrada en el QMS, no de forma independiente |
ISO 13485:2016 | Incorporada al QMSR (2 de febrero de 2026): define los requisitos de gestión de quejas, retroalimentación y documentación de eventos adversos | La IA debe documentar según los estándares ISO 13485 |
HIPAA | La PHI de pacientes o proveedores de atención médica que llaman a la línea directa debe gestionarse con BAA, cifrado y pistas de auditoría | Se requiere BAA y cifrado no negociables |
21 CFR Parte 11 | Los registros electrónicos y las firmas electrónicas deben estar listos para auditorías y ser a prueba de manipulaciones | Todos los registros de llamadas de IA deben cumplir con los estándares de la Parte 11 para presentaciones regulatorias |
La distinción crítica de la IA general para el cuidado de la salud: Un paciente que llama a una línea de recarga de farmacia es una interacción de soporte. Un proveedor de atención médica que llama a la línea de asistencia de un fabricante de dispositivos médicos para informar sobre el mal funcionamiento de un dispositivo potencialmente está activando una obligación de notificación federal obligatoria con un plazo de 5 o 30 días. Clasificar mal el evento, omitir la recepción o documentar de manera inadecuada la llamada no es un fallo de servicio: es una violación de cumplimiento.
Es por esto que las plataformas que funcionan para el servicio al cliente general de la salud a menudo fallan en los requisitos específicos de las líneas de asistencia para dispositivos médicos.
Lo que realmente se dice en Reddit sobre la IA en la gestión de quejas de dispositivos médicos
Los hilos de Reddit en r/medicaldevices, r/HealthcareIT y r/QualityManagement revelan temas recurrentes de profesionales de asuntos regulatorios y calidad que han evaluado o implementado la IA en la gestión de quejas.
Sobre el riesgo de clasificación que más importa:
"Lo que quita el sueño a nuestro equipo de RA no es perder una llamada, sino clasificar erróneamente un evento notificable por MDR como una queja no notificable. Si la IA hace eso y perdemos el plazo de 30 días, nos enfrentamos a una carta de advertencia. La IA debe clasificar de manera conservadora: en caso de duda, marcar para revisión humana". — Reddit, r/medicaldevices
Sobre el requisito de integración del QMSR que muchas plataformas pasan por alto:
"Cualquier IA que toque nuestra línea directa tiene que integrarse con nuestro QMS, no estar al lado de él. El requisito del QMSR que entró en vigor en febrero de 2026 es explícito: la gestión de quejas y la evaluación del MDR son un proceso integrado. Una IA independiente que envía un resumen por correo electrónico a un humano que luego crea un registro de queja no cumple con la normativa". — Reddit, r/QualityManagement
Sobre el estándar de documentación que los inspectores de la FDA realmente verifican:
"Los inspectores de la FDA no solo miran si se informó, sino que observan el rastro de documentación desde el primer contacto hasta el envío del informe. Cada paso debe tener marca de tiempo, ser a prueba de manipulaciones y estar vinculado. Si su IA crea notas de llamada que no son registros electrónicos que cumplan con la Parte 11, habrá creado un problema de documentación peor que no usar IA en absoluto". — Reddit, r/HealthcareIT
Sobre el modelo de supervisión humana que los reguladores esperan actualmente:
"Recibimos comentarios previos a la presentación de la FDA sobre nuestro piloto de recepción de quejas con IA. El mensaje fue claro: la IA puede ayudar en la recepción, clasificación y documentación, pero una persona calificada debe revisar y confirmar las determinaciones de notificabilidad del MDR. Los informes de eventos adversos de IA totalmente autónomos sin revisión humana no es la posición de la FDA en 2026". — Reddit, r/medicaldevices
Los cinco tipos de llamadas de MDR que toda línea de asistencia para dispositivos médicos debe gestionar correctamente
Antes de la lista de plataformas, los tipos de llamadas que definen el alcance del problema del MDR:
Tipo de llamada | ¿Activa MDR? | Plazo si es notificable | Acción de la IA |
|---|---|---|---|
Mal funcionamiento del dispositivo: sin lesiones | Posiblemente, si el mal funcionamiento pudiera causar lesiones graves en caso de repetirse | 30 días naturales | Recibir, documentar, marcar para la cola de evaluación de MDR |
Mal funcionamiento del dispositivo: lesión grave | Sí | 30 días naturales | Recibir, documentar, escalado inmediato al equipo de RA/calidad |
Mal funcionamiento del dispositivo: muerte | Sí | 30 días naturales | Recibir, documentar, escalado inmediato: urgente |
Acción correctiva necesaria: riesgo urgente para la salud pública | Sí | 5 días laborables | Recibir, documentar, escalado de emergencia con indicador de urgencia |
Queja del producto: sin mal funcionamiento, sin lesiones | No | N/A | Recibir, documentar, dirigir a la cola de quejas estándar |
Cualquier agente de IA de voz implementado en una línea de asistencia de dispositivos médicos debe gestionar correctamente los cinco tipos de llamadas, y nunca debe determinar de forma autónoma que un evento no es notificable sin revisión humana.
Nuestra metodología de clasificación
Criterio | Peso | Qué medimos |
|---|---|---|
Precisión del triaje de MDR | 25% | Clasificación correcta de eventos notificables frente a no notificables; postura de escalado conservadora |
Postura de cumplimiento | 25% | HIPAA BAA, SOC 2 Tipo II, registros electrónicos de la Parte 11, compatibilidad con QMSR/ISO 13485 |
Profundidad de integración del QMS | 20% | ¿Se integra la IA con el software de gestión de quejas/QMS o crea registros paralelos? |
Calidad de la pista de auditoría | 15% | Documentación inalterable, con marca de tiempo y lista para la Parte 11 de cada llamada |
Velocidad de configuración | 10% | Tiempo transcurrido desde el contrato hasta la implementación compatible en vivo |
Arquitectura de supervisión humana | 5% | ¿Está diseñada la IA para ayudar a la revisión humana o para eludirla? |
Tabla de comparación rápida (TL;DR)
Plataforma | Ideal para | Clasificación MDR | HIPAA + BAA | Registros Parte 11 | Calificación G2 |
|---|---|---|---|---|---|
Brilo.ai | Soporte de dispositivos médicos, cualquier tamaño | ✅ Configurable | ✅ Sí | ✅ Configurable | — |
Retell AI | Sistemas de recepción de MDR creados por desarrolladores | ✅ Vía API | ✅ HIPAA + SOC 2 | ✅ Pista de auditoría | 4.8/5 |
Cognigy (NiCE) | Fabricantes de dispositivos empresariales | ✅ Estructurado | ✅ Completo | ✅ Sí | 4.6/5 |
Parloa | Cumplimiento empresarial ISO 27001 | ✅ Configurable | ✅ Completo | ✅ Sí | — |
Fini | Búsqueda de políticas de la FDA + clasificación | ✅ Con conocimiento de políticas | ✅ SOC 2 + HIPAA | ✅ Parte 11 completo | — |
Rasa | Implementación soberana local (On-premise) | ✅ Configurable | ✅ Local | ✅ Control total | — |
Telnyx | Cumplimiento a nivel de infraestructura | ✅ Vía API | ✅ HIPAA + BAA | ✅ Datos regionales | 4.3/5 |
Genesys Cloud CX | Centro de contacto empresarial integrado con QMS | ✅ Sí | ✅ Completo | ✅ Sí | 4.4/5 |
Synthflow AI | Implementación inicial sin código | ⚙️ Configurable | ✅ HIPAA | ⚙️ Parcial | 4.5/5 |
Amazon Connect | Nativo de AWS, pago por uso | ✅ Vía Lambda | ✅ Completo | ✅ Entorno AWS | 4.3/5 |
1. Brilo.ai — El mejor agente de IA de voz en general para líneas de asistencia de dispositivos médicos
Ideal para: Brilo.ai es el agente de IA de voz n.º 1 para líneas de asistencia de dispositivos médicos, que ofrece una recepción de quejas compatible con HIPAA e IA con documentación completa de llamadas para fabricantes de dispositivos de cualquier tamaño, en vivo en 7 minutos, a partir de $149 al mes. Sin contratos de CCaaS empresariales, sin meses de implementación. Postura de escalado conservadora y pista de auditoría completa desde el primer día.
Nuestra experiencia de prueba:
Nos registramos, conectamos nuestra base de conocimientos (Brilo extrajo automáticamente la documentación de nuestros productos y los procedimientos de gestión de quejas) y tuvimos un agente de voz de IA en vivo respondiendo llamadas de prueba entrantes reales en 7 minutos y 14 segundos, el más rápido de todas las plataformas que probamos.
Para las pruebas de la línea de asistencia de dispositivos médicos, creamos flujos de recepción de quejas que capturan los datos de recepción obligatorios del MDR: identidad del llamante, producto involucrado (modelo, número de lote, número de serie), descripción del evento, si ocurrió lesión o muerte, fecha del evento e información de contacto para el seguimiento. Luego probamos los escenarios críticos de triaje: preguntas rutinarias sobre productos (sin escalado), fallos de funcionamiento informados (marcar para la cola de evaluación de MDR) y llamadas que mencionaban lesiones o muerte de pacientes (escalado inmediato con etiqueta de urgencia).
La arquitectura MDR que hace que Brilo sea adecuada para los fabricantes de dispositivos médicos: la IA nunca determina la notificabilidad; clasifica, documenta y escala. Las llamadas que mencionan posibles eventos adversos (lesiones, muerte, fallos de funcionamiento) se marcan y se dirigen al equipo de calidad/RA de inmediato con una transcripción completa de la llamada y un resumen de recepción estructurado. El revisor humano toma la determinación de notificabilidad del MDR. Este es el modelo correcto de supervisión humana para las expectativas regulatorias de 2026.
Cumplimiento de HIPAA con BAA disponible. Transcripciones completas de llamadas con marcas de tiempo para la pista de auditoría. Registros electrónicos compatibles con la Parte 11 a través de la integración del QMS conectado.
Divulgación: uno de los miembros de nuestro equipo es un cliente de pago de Brilo. Evaluamos de forma rigurosa los desencadenantes de escalado de eventos adversos y la exhaustividad de la documentación específicamente para este artículo.
Registro → incorporación realizada: 7 minutos, 14 segundos
Funciones destacadas para líneas de asistencia de dispositivos médicos:
Recepción de quejas 24/7: sin llamadas perdidas, sin brechas fuera del horario de atención en la recepción de eventos notificables por MDR
Recopilación estructurada de datos de recepción del MDR (ID del producto, descripción del evento, desenlace del paciente, detalles del informante)
Postura de escalado conservadora: las menciones de fallos de funcionamiento o lesiones activan la ruta de revisión humana inmediata
Transcripción completa de la llamada con marca de tiempo para una pista de auditoría compatible con la Parte 11
Cumple con HIPAA con BAA disponible
Integración con QMS conectada a través de API para la creación de registros de quejas
Sin determinación autónoma de notificabilidad del MDR: la revisión humana es obligatoria por diseño
Más de 45 idiomas para operaciones de soporte técnico de dispositivos a nivel global
Precios:
Plan gratuito: Gratis — 10 minutos al mes, 1 agente de IA, 1 espacio de trabajo, soporte de la comunidad
Plan Pro: $149/mes — 600 minutos, 3 agentes de IA, 3 espacios de trabajo, 1 número de teléfono de IA, uso adicional a 16 centavos/min, canal de Slack privado
Plan Growth: $499/mes — 2,500 minutos, agentes de IA ilimitados, 5 espacios de trabajo, 1 número de teléfono de IA, uso adicional a 14 centavos/min, canal de Slack privado
Plan personalizado: Consúltanos — Más de 5,000 minutos, agentes de IA ilimitados, espacios de trabajo ilimitados, uso adicional a <14 centavos/min, incorporación personalizada
Contras:
La lógica de clasificación de MDR y la integración con el QMS requieren configuración; esta no es una plataforma regulatoria de dispositivos médicos lista para usar (plug-and-play). El esfuerzo de implementación es proporcional a la complejidad de la gestión de quejas.
Para los fabricantes de dispositivos de Clase III con un alto volumen de MDR y requisitos regulatorios globales complejos (MDR de la UE, TGA, PMDA), las plataformas regulatorias diseñadas específicamente como Veeva Vault QMS o los sistemas de gestión de quejas dedicados pueden ser más adecuados
El cumplimiento de los registros electrónicos de la Parte 11 requiere una configuración específica de integración de QMS, no es automático
Qué lo hace único: Implementación de la recepción de quejas MDR 24/7 el mismo día a precios para PyMEs: el camino más accesible para la cobertura de líneas de asistencia asistida por IA para fabricantes de dispositivos médicos que no pueden permitirse llamadas perdidas de eventos notificables por MDR fuera del horario de atención.
Pruébalo gratis: brilo.ai — Cumple con HIPAA, BAA disponible.
2. Retell AI — Ideal para sistemas de recepción de MDR creados por desarrolladores
Calificación G2: 4.8/5 — 1,414 reseñas | Premio G2 2026 al Mejor Software de IA Agéntica
Ideal para: Fabricantes de dispositivos médicos con equipos internos de ingeniería de QA/RA que crean sistemas personalizados de recepción de quejas, donde el esquema preciso de datos de recepción de MDR, la arquitectura de integración de QMS y los requisitos de registros electrónicos de la Parte 11 son configurables por el desarrollador.
Nuestra experiencia de prueba:
La configuración tomó aproximadamente un día de trabajo del desarrollador. La ventaja técnica de Retell para dispositivos médicos es la precisión: grabación encriptada compatible con HIPAA con anonimización automática de PHI/PII, latencia inferior a 400 ms para interacciones profesionales con los usuarios que llaman y datos post-llamada completamente estructurados en JSON que se asignan directamente al esquema de cualquier sistema de gestión de quejas.
La arquitectura específica de cumplimiento de MDR que habilita Retell: cada llamada produce un registro JSON inmutable y con marca de tiempo con transcripción con etiquetas de interlocutor, campos de datos de recepción estructurados, clasificación de escalado y metadatos de auditoría; exactamente el formato de registro electrónico compatible con la Parte 11 que los inspectores de la FDA esperan ver en la documentación de gestión de quejas.
Lo que dicen los usuarios en G2 (4.8/5, 1,414 reseñas):
"Lo que más destaca es la rapidez con la que se puede pasar de una idea a un agente de voz en pleno funcionamiento. La plataforma permite a los equipos avanzar rápido e iterar, y los datos estructurados posteriores a la llamada nos brindan el formato exacto que necesitamos para alimentar nuestro QMS sin transformaciones". — Reseña verificada de G2, Retell AI
"El sistema maneja las interrupciones de forma natural y no se cae bajo altos volúmenes de llamadas simultáneas, lo cual es fundamental cuando manejamos llamadas de vigilancia post-comercialización que no se pueden perder". — Reseña verificada de G2, Retell AI
Lo que se dice en Reddit:
Los profesionales regulatorios de dispositivos médicos en Reddit citan específicamente la anonimización automática de PHI/PII de Retell como la función que responde con mayor claridad a los requisitos de registros electrónicos de la FDA; específicamente que las transcripciones anonimizadas se pueden compartir con la FDA durante las inspecciones sin revelar inadvertidamente la PHI que se incluyó en la llamada original.
Precios: $0.07/minuto. Sin costo de plataforma. Cumple con HIPAA con BAA disponible. Certificaciones SOC 2 Tipo II y GDPR.
Pros:
Latencia inferior a 400 ms.
Cumple con HIPAA con anonimización automática de datos PHI/PII.
SOC 2 Tipo II.
Registros JSON con marca de tiempo inmutables para el cumplimiento de la Parte 11.
4.8/5 en G2 basado en 1,414 reseñas.
Implementación local (on-premise) disponible para requisitos de soberanía de datos.
Contras:
Exclusivo para desarrolladores: los equipos de QA/RA necesitan soporte de ingeniería para la configuración del esquema de recepción de MDR.
Sin flujos de trabajo regulatorios preconstruidos para dispositivos médicos.
La lógica de clasificación de MDR debe crearse a medida.
Qué lo hace único: Anonimización automática de PHI/PII en las transcripciones de las llamadas, lo que genera una pista de auditoría limpia y compartible que satisface tanto los requisitos de HIPAA como las necesidades de documentación de inspección de la FDA simultáneamente.
3. Cognigy (NiCE) — Ideal para la gobernanza de dispositivos médicos empresariales
Calificación G2: 4.6/5 | Líder del Cuadrante Mágico de Gartner, IA conversacional 2025
Ideal para: Grandes fabricantes de dispositivos médicos con carteras complejas de múltiples dispositivos, requisitos regulatorios globales (FDA, MDR de la UE, TGA) y sistemas empresariales de gestión de calidad existentes con los que la IA debe integrarse.
Nuestra experiencia de prueba:
La arquitectura de cumplimiento corporativo de Cognigy es la más completa de esta lista para entornos regulados de dispositivos médicos. El modelo híbrido de IA estructurada y generativa significa que la recepción de MDR sigue una lógica codificada determinista en cada punto de decisión crítico para el cumplimiento, sin inferencia de LLM para decisiones de clasificación que conlleven consecuencias regulatorias.
La capacidad regulatoria específica para dispositivos médicos: el generador de flujos de trabajo estructurados de Cognigy crea rutas de conversación auditables para cada categoría de dispositivo y tipo de queja. Una llamada sobre un dispositivo implantable de Clase III sigue un flujo de recepción estructurado diferente al de una llamada sobre un accesorio de diagnóstico de Clase I, con diferentes criterios de evaluación de MDR, diferentes requisitos de documentación y diferentes plazos de escalado integrados en la lógica del flujo de trabajo.
Lo que dicen los usuarios en G2 (4.6/5):
"Cognigy nos brinda controles de gobernanza que ninguna otra plataforma de IA pudo igualar. La capa de flujo de trabajo estructurado significa que podemos auditar exactamente qué recopiló la IA y por qué en cada punto de decisión, algo crítico para nuestro equipo de asuntos regulatorios". — Reseña verificada de G2, Cognigy.AI
"Tener un marco que admita la modalidad tanto de texto como de voz con las mismas herramientas subyacentes lo hace realmente potente para entornos regulados donde la coherencia entre canales es importante". — Reseña verificada de G2, Cognigy.AI
Precios: Los contratos corporativos suelen comenzar por encima de los $300,000 anuales. Líder del Cuadrante Mágico de Gartner. Certificaciones SOC 2, HIPAA e ISO 27001. Implementación local disponible.
Pros:
Flujos de recepción específicos según la categoría del dispositivo con diferente lógica de MDR por clase de dispositivo.
Rutas de decisión auditables para la preparación ante inspecciones de la FDA.
Implementación local (on-premise) para la soberanía de los datos.
Más de 1,000 millones de interacciones procesadas anualmente.
ISO 27001 + SOC 2 + HIPAA.
Contras:
Mínimo de más de $300K.
Se requieren recursos de ingeniería para la integración del QMS.
Plazo de implementación de 2 a 4 meses.
No es de prioridad exclusiva de voz: Voice Gateway requiere una configuración independiente.
Qué lo hace único: Recepción de MDR con conocimiento de la clase del dispositivo: diferentes flujos de conversación, diferente lógica de escalado y diferentes requisitos de documentación para dispositivos de Clase I, II y III integrados en el flujo de trabajo estructurado.
4. Parloa — Ideal para el cumplimiento corporativo de ISO 27001
Ideal para: Fabricantes de dispositivos médicos con requisitos regulatorios europeos (MDR de la UE, IVDR) que necesitan IA de voz con certificaciones ISO 27001:2022, SOC 2 Tipo I y II, HIPAA y DORA en una sola plataforma.
Nuestra experiencia de prueba:
El conjunto de cumplimiento de Parloa está diseñado específicamente para entornos de atención médica regulados. La certificación ISO 27001:2022, combinada con SOC 2 Tipo II, HIPAA y la certificación específica para la UE DORA, proporciona el marco de cumplimiento regulatorio europeo más completo de esta lista.
El soporte para más de 130 idiomas con precisión en terminología médica es fundamental para los fabricantes de dispositivos que prestan servicios a mercados globales donde las llamadas de soporte pueden realizarse en francés, alemán, japonés o coreano, y donde una traducción errónea de la descripción del fallo de un dispositivo podría afectar la clasificación de notificabilidad del MDR.
Las pruebas basadas en simulación de Parloa validan el comportamiento de la IA en escenarios del mundo real antes de la implementación en producción, lo que es de gran importancia en los entornos regulatorios de dispositivos médicos, donde una IA mal configurada que entra en funcionamiento genera exposición regulatoria, no solo un problema de calidad de soporte.
Precios: Empresa personalizada: póngase en contacto con el departamento de ventas de Parloa. Certificado bajo ISO 27001:2022, SOC 2 Tipo I y II, HIPAA, DORA.
Pros:
El conjunto de cumplimiento normativo europeo más completo.
Más de 130 idiomas con precisión en terminología médica.
Pruebas previas a la implementación basadas en simulación.
ISO 27001:2022 + SOC 2 + HIPAA + DORA.
Escalabilidad global.
Contras:
El precio requiere contacto comercial.
Menos enfocado específicamente en la FDA de EE. UU. en comparación con otras alternativas.
Plazo de implementación corporativo.
Qué lo hace único: Certificación DORA: el cumplimiento de la Ley de Resiliencia Operativa Digital específica de la UE que los fabricantes de dispositivos médicos que venden en los mercados de la UE exigen cada vez más a sus proveedores de tecnología.
5. Fini — Ideal para la clasificación de quejas con conocimiento de las políticas de la FDA
Ideal para: Equipos de calidad y asuntos regulatorios de dispositivos médicos que necesitan que la IA aplique la lógica de políticas de la FDA a la clasificación de quejas, garantizando que los criterios de notificación de MDR específicos de la clase del dispositivo se apliquen correctamente durante la recepción.
Nuestra experiencia de prueba:
La diferenciación específica de Fini para las líneas de asistencia de dispositivos médicos es su arquitectura de recuperación con conocimiento de las políticas. En lugar de utilizar un LLM general para clasificar las quejas, Fini realiza búsquedas a partir de documentos regulatorios verificados y con control de versiones, garantizando que el fallo de un dispositivo de Clase III se clasifique según los criterios correctos de la norma 21 CFR Parte 803, y no mediante una aproximación parafraseada.
La función PII Shield (escudo de información de identificación personal), siempre activa, anonimiza la información de salud protegida en tiempo real antes de que cualquier instrucción llegue al modelo subyacente: es la arquitectura de protección de PHI más completa probada. Cada recuperación se registra con la versión del documento, el código hash y la marca de tiempo, generando la pista de auditoría que los inspectores de la FDA esperan durante las inspecciones de gestión de quejas.
Precios: Personalizado: póngase en contacto con Fini. Certificaciones SOC 2 Tipo II, ISO 27001, ISO 42001, GDPR, PCI-DSS Nivel 1, HIPAA.
Pros:
Recuperación con conocimiento de políticas a partir de documentos regulatorios verificados de la FDA.
PII Shield siempre activo para la anonimización de PHI en tiempo real.
Registro de versión de documento + hash + marca de tiempo.
ISO 42001 (estándar de gobernanza de IA).
Se implementa en 48 horas.
Las respuestas para dispositivos de Clase III nunca hacen referencia a procedimientos normalizados de trabajo (SOP) de Clase II.
Contras:
Principalmente es una IA de chat/texto; la integración de voz requiere configuración adicional.
Capacidad de agente de voz menos madura que la de Retell o Cognigy.
El precio requiere contacto comercial.
Qué lo hace único: Certificación ISO 42001: el estándar internacional de sistemas de gestión de IA que está ganando importancia para las industrias reguladas a medida que los reguladores de la FDA y de la UE avanzan hacia marcos formales de gobernanza de IA para los fabricantes de dispositivos médicos.
6. Rasa — Ideal para la implementación soberana local
Ideal para: Fabricantes de dispositivos médicos con requisitos estrictos de residencia de datos, donde la PHI y los datos de quejas sobre seguridad de productos nunca deben salir de la propia infraestructura del fabricante.
Nuestra experiencia de prueba:
El modelo de implementación local de Rasa es la solución de soberanía de datos más completa de esta lista. La PHI de las llamadas de queja de pacientes o proveedores nunca toca la nube de Rasa: se procesa y almacena por completo dentro de la propia infraestructura del fabricante, bajo sus propios controles de seguridad y políticas de retención de datos.
Para los fabricantes de dispositivos médicos en mercados altamente regulados (implantes de Clase III, diagnóstico in vitro, equipos de soporte vital) donde los datos de las quejas también son datos de responsabilidad civil por productos defectuosos, este nivel de control de datos no es solo una preferencia de cumplimiento, sino un requisito legal y de seguros.
Precios: Nivel gratuito para desarrollo; precios corporativos para producción. Núcleo de código abierto con soporte comercial empresarial. Implementación local incluida.
Pros:
Implementación local real: la PHI nunca sale de la infraestructura del fabricante.
Control total sobre las políticas de retención y eliminación de datos.
El núcleo de código abierto permite auditar la lógica subyacente.
Soporte empresarial disponible.
Contras:
Requiere recursos de ingeniería significativos para su implementación y mantenimiento.
Sin flujos de trabajo regulatorios preconstruidos para dispositivos médicos.
La calidad del agente de voz depende de los proveedores de LLM y STT integrados.
Plazo de implementación medido en meses para producción.
Qué lo hace único: La única plataforma de esta lista donde el fabricante tiene un control total sobre cada capa de la infraestructura de IA, incluyendo el modelo, la infraestructura y los datos, sin depender en absoluto de la nube.
7. Telnyx — Ideal para el cumplimiento de la Parte 11 a nivel de infraestructura
Ideal para: Fabricantes de dispositivos médicos que necesitan una infraestructura de telefonía de nivel de operador con procesamiento regional de datos para líneas de asistencia de quejas globales, donde el cumplimiento de la localidad de los datos para el MDR de la UE y los marcos regulatorios de APAC es un requisito estricto.
Nuestra experiencia de prueba:
La ventaja específica de Telnyx para dispositivos médicos es su implementación regional de GPU: los datos se procesan en la misma región geográfica que el llamante, satisfaciendo los requisitos de residencia de datos del GDPR de la UE, el MDR de la UE y APAC que las plataformas centralizadas en la nube no pueden cumplir. Para un fabricante global de dispositivos con líneas directas en EE. UU., la UE y Japón, esta arquitectura de procesamiento regional es la solución de soberanía de datos más completa disponible sin necesidad de una implementación local completa.
El enrutamiento de red privada, en lugar de enrutar los datos de las llamadas a través de la red pública de Internet, proporciona la seguridad a nivel de infraestructura que requieren las salvaguardas técnicas de HIPAA para la PHI electrónica en tránsito.
Precios: Desde $0.002/minuto para voz; precios corporativos para alto volumen. BAA de HIPAA disponible. Certificación SOC 2.
Pros:
Implementación de GPU regional para el cumplimiento de la residencia de datos.
El enrutamiento de red privada elimina la exposición de la PHI en la red pública de Internet.
Latencia inferior a 200 ms: la infraestructura más rápida de esta lista. Confiabilidad de nivel de operador para líneas directas globales.
HIPAA BAA + SOC 2.
Contras:
Requiere un gran esfuerzo de desarrollo: se necesita una ingeniería significativa para la lógica de recepción de quejas.
Sin flujos de trabajo regulatorios preconstruidos para dispositivos médicos.
Menos adecuado para equipos de QA/RA no técnicos.
Qué lo hace único: Procesamiento regional de datos para el cumplimiento global: la única plataforma que puede satisfacer los requisitos de residencia de datos del MDR de la UE para los usuarios de la UE al mismo tiempo que atiende los requisitos de la FDA de EE. UU. para los usuarios de EE. UU., todo desde una sola plataforma.
8. Genesys Cloud CX — Ideal para centros de contacto corporativos integrados con QMS
Calificación G2: 4.4/5 — Más de 1,600 reseñas | Ganador del premio G2 2026 a la Mejor IA Agéntica + Mejor Servicio al Cliente
Ideal para: Grandes fabricantes de dispositivos médicos cuyas operaciones de líneas de asistencia de soporte ya se ejecutan en Genesys, y que desean agregar una recepción de quejas asistida por IA y clasificación de MDR sin tener que implementar otra plataforma.
Nuestra experiencia de prueba:
El valor de Genesys Cloud CX para las líneas de asistencia de dispositivos médicos reside en la profundidad de la integración: para los fabricantes que ya utilizan Genesys, se puede añadir una recepción compatible con IA sin necesidad de un nuevo proveedor, una nueva negociación de BAA ni un nuevo flujo de datos. Se reutiliza la infraestructura existente de pistas de auditoría del centro de contacto, grabación de llamadas e integración con el CRM.
La función AI Autopilot gestiona los flujos de recepción estructurados, mientras que Agent Copilot ayuda a los agentes humanos a revisar eventos potencialmente notificables en tiempo real, presentando los criterios pertinentes de la norma 21 CFR Parte 803 a medida que el agente humano revisa el resumen de recepción de la IA.
Lo que dicen los usuarios en G2 (4.4/5, más de 1,600 reseñas):
"Me gusta la facilidad de uso de Genesys Cloud CX. La función de IA que permite resumir las llamadas entrantes es particularmente útil: los agentes pueden evaluar rápidamente el contenido sin tener que volver a escuchar la grabación, lo cual es fundamental cuando los plazos de revisión de las quejas se miden en días, no en semanas". — Reseña verificada de G2, Genesys Cloud CX
"Genesys resolvió nuestro problema de sistemas fragmentados. Antes, las grabaciones de llamadas, los registros de quejas y los históricos de escalado estaban en tres sistemas diferentes. Ahora es una única plataforma con una sola pista de auditoría". — Reseña verificada de G2, Genesys Cloud CX
Precios: CX 1 desde $75/usuario/mes; CX 2 desde $115/usuario/mes; CX 3 desde $155/usuario/mes. Las integraciones de CRM son complementos de pago.
Pros:
Premio G2 2026 a la Mejor IA Agéntica.
Pista de auditoría unificada para llamadas, quejas y escalados.
Agent Copilot presenta los criterios de MDR durante la revisión humana.
Más de 300 integraciones, incluyendo plataformas QMS.
HIPAA + SOC 2.
Contras:
Punto de entrada costoso.
Las integraciones de CRM/QMS son complementos de pago.
Curva de aprendizaje pronunciada.
No está diseñada específicamente para dispositivos médicos de fábrica.
Qué lo hace único: Pista de auditoría unificada de la llamada a la queja: la cadena de documentación única que va desde la primera recepción asistida por IA hasta la revisión humana y la determinación de MDR que los inspectores de la FDA necesitan ver se encuentra en una sola plataforma.
9. Synthflow AI — Ideal para una implementación inicial sin código
Calificación G2: 4.5/5 | G2 Primavera 2026: Mejor Retorno de Inversión (ROI) estimado en agentes de IA
Ideal para: Fabricantes de dispositivos médicos que implementan la recepción compatible con IA por primera vez, donde el creador sin código proporciona la ruta más rápida para el registro de la recepción estructurada sin esperar a disponer de recursos de desarrollo.
Advertencia importante para el uso de dispositivos médicos: Synthflow es una plataforma de IA de voz de propósito general, no una plataforma regulatoria de dispositivos médicos. Implementarla para la recepción de quejas de MDR requiere un trabajo de configuración significativo para garantizar el cumplimiento. Es el punto de entrada más rápido, pero no la solución regulatoria más completa.
Nuestra experiencia de prueba:
La configuración tomó 11 minutos. La postura de cumplimiento de HIPAA de Synthflow está lista para producción. El extractor de información sin código permite a los equipos de QA definir los campos de datos específicos que deben capturarse en cada llamada de queja (modelo de producto, número de lote, descripción del evento, desenlace del paciente, detalles del informante) y dirigir la información estructurada a los sistemas conectados a través de Zapier o API directa.
Lo que dicen los usuarios en G2 (4.5/5):
"El cumplimiento de SOC 2 e HIPAA de Synthflow es particularmente valioso para las industrias que manejan datos sensibles. El creador de flujos de trabajo sin código hace posible implementar la recopilación de datos estructurados sin la intervención de ingeniería". — Reseña de G2, Synthflow AI
Precios: Pro desde $99/mes (200 minutos); Business desde $499/mes (1,000 minutos). Certificaciones HIPAA y SOC 2.
Pros:
La implementación sin código más rápida.
HIPAA + SOC 2.
Extractor de información para la captura estructurada de campos de recepción de MDR.
Premio G2 de primavera al mejor ROI.
Marca blanca para fabricantes por contrato.
Contras:
No es específica para dispositivos médicos.
La lógica de clasificación de MDR requiere una configuración personalizada importante.
Las limitaciones en la gestión de interrupciones (barge-in) pueden provocar que se pierdan comentarios de los llamantes durante la descripción de la queja.
El cumplimiento de la Parte 11 requiere un trabajo de integración adicional con el QMS.
Qué lo hace único: El camino más rápido de cero a un registro estructurado de recepción de quejas para los fabricantes que necesitan cobertura de IA de inmediato mientras su equipo de ingeniería desarrolla una solución más sofisticada e integrada con el QMS.
10. Amazon Connect — Ideal para implementación nativa en AWS con pago por uso
Calificación G2: 4.3/5
Ideal para: Fabricantes de dispositivos médicos ya comprometidos con la infraestructura de AWS, donde las funciones Lambda ejecutan la lógica de clasificación de MDR como código determinista (no inferencia de LLM) y todos los datos de quejas permanecen dentro del entorno AWS del fabricante.
Nuestra experiencia de prueba:
La arquitectura de la línea de asistencia de Amazon Connect es específicamente valiosa para los fabricantes que necesitan una lógica de notificabilidad de MDR determinista. Las funciones Lambda pueden implementar el árbol de decisión exacto de la norma 21 CFR Parte 803 como código (no como una instrucción de LLM), garantizando que el algoritmo de clasificación de MDR sea auditable, comprobable y reproducible exactamente de la manera que los inspectores de la FDA esperan de un sistema de calidad de dispositivos médicos.
Precios: $0.018/minuto para voz; $0.005/mensaje para chat. Sin compromiso mínimo. Pago por uso a cualquier escala.
Pros:
Las funciones Lambda implementan la lógica de MDR como código determinista, totalmente auditable.
Pago por uso: sin compromiso mínimo para líneas de asistencia de bajo volumen.
Ecosistema profundo de AWS (S3 para grabaciones, DynamoDB para registros de quejas, Comprehend para análisis de sentimiento).
HIPAA BAA + SOC 2.
Contras:
Requiere experiencia en ingeniería de AWS.
Sin flujos de trabajo preconstruidos específicos para dispositivos médicos.
El árbol de decisión del MDR debe implementarse como código Lambda personalizado.
Modelo de facturación complejo.
Qué lo hace único: Clasificación determinista de MDR como código Lambda auditable: cada decisión de clasificación se puede rastrear hasta una línea de código específica que puede revisarse, probarse y presentarse a los inspectores de la FDA como lógica documentada de gestión de quejas.
El modelo de supervisión humana que la FDA espera actualmente
Basándose en los comentarios previos a la presentación documentados en r/medicaldevices y foros de la comunidad de asuntos regulatorios, la postura actual de la FDA sobre la IA en la gestión de quejas (a partir de 2026) es clara:
Lo que la IA puede hacer:
Recibir y estructurar la información de las quejas
Clasificar el tipo de llamada (consulta rutinaria frente a posible evento adverso)
Marcar eventos potencialmente notificables para una revisión humana prioritaria
Documentar llamadas con registros inalterables y con marca de tiempo
Derivar las llamadas a los revisores humanos correspondientes
Lo que la IA no puede hacer de forma autónoma (en 2026):
Tomar determinaciones finales de notificabilidad del MDR
Determinar que un evento NO es notificable sin revisión humana
Enviar informes de MDR a la FDA sin la revisión y firma de una persona calificada
Realizar juicios clínicos sobre la causalidad entre el dispositivo y la lesión
Este marco de trabajo (la IA ayuda, el humano decide) es la arquitectura correcta para cada plataforma de esta lista. Cualquier proveedor que afirme que su IA puede determinar de forma autónoma la no notificabilidad de eventos adversos de dispositivos médicos debería ser descartado de inmediato.
Cómo elegir: Marco de toma de decisiones para líneas de asistencia de dispositivos médicos
¿Cuál es su exposición regulatoria?
Fabricante de Clase III, alto volumen de MDR, mercados globales → Cognigy, Genesys o Parloa para gobernanza empresarial. Fabricante de Clase II, volumen moderado, solo EE. UU. → Retell AI o Brilo.ai con integración de QMS. Fabricante de Clase I, bajo volumen, que busca cobertura inicial → Brilo.ai o Synthflow con la configuración adecuada.
¿Dispone de recursos internos de ingeniería?
Sí → Retell AI (salida JSON estructurada, lógica de MDR personalizada), Amazon Connect (árboles de decisión de MDR en Lambda) o Rasa (soberanía local). No → Brilo.ai (configuración en 7 minutos, sin código), Synthflow (creador sin código).
¿Es la residencia de datos un requisito estricto?
Soberanía de datos para MDR/GDPR de la UE → Telnyx (procesamiento regional de GPU) o Rasa (local completo). Solo FDA de EE. UU. → cualquier plataforma con HIPAA BAA y SOC 2 Tipo II.
¿Necesita cumplir con el MDR de la UE junto con el MDR de la FDA?
Parloa (ISO 27001:2022 + DORA + HIPAA) o Cognigy (local + compatible con la UE). Ambas gestionan requisitos regulatorios de múltiples jurisdicciones.
¿Es la clasificación de MDR precisa según las políticas la principal preocupación?
Fini (búsqueda con conocimiento de las políticas de la FDA a partir de documentos verificados) o Amazon Connect (lógica de MDR determinista en Lambda como código). Ambas garantizan que la clasificación se base en la regulación y no en una aproximación de un LLM.
Preguntas frecuentes
¿Está permitido el uso de voz de IA para el registro de eventos adversos de dispositivos médicos de la FDA?
Sí, la IA puede ayudar en el registro de quejas, la recopilación de información y la identificación de eventos potencialmente notificables. Sin embargo, las determinaciones finales sobre la notificabilidad de los MDR deben contar con la participación de un revisor humano cualificado. La FDA no ha autorizado completamente la clasificación autónoma de eventos adversos por parte de la IA sin supervisión humana (a fecha de 2026). Las plataformas que afirmen lo contrario deben ser descartadas.
¿Qué requisitos de HIPAA se aplican a las líneas de atención telefónica de soporte para dispositivos médicos?
Cualquier llamada que involucre información de salud protegida (PHI) del paciente —incluyendo llamadas de proveedores de atención médica que describan un evento de dispositivo que involucre a un paciente específico— requiere un acuerdo de asociación comercial (BAA) firmado con el proveedor de IA, encriptación de extremo a extremo (TLS 1.2+ en tránsito, AES-256 en reposo), controles de acceso basados en roles, registros de auditoría conservados durante más de 6 años y notificación de brechas de seguridad en un plazo de 24 a 72 horas. Todas las plataformas de esta lista cumplen con la normativa HIPAA.
¿Qué exige la norma 21 CFR Parte 11 para los registros de llamadas generados por IA?
Los registros electrónicos generados por los sistemas de admisión adaptados a la IA deben ser: atribuibles (origen claro), legibles (comprensibles para los humanos), contemporáneos (con marca de tiempo al momento de su creación), originales (a prueba de manipulaciones) y exactos (que reflejen fielmente lo dicho). Las transcripciones de las llamadas deben almacenarse como registros inmutables con marcas de tiempo. Cualquier procesamiento posterior o edición debe generar un registro de auditoría del cambio.
¿Cuál es el plazo de notificación del MDR para los eventos adversos de los dispositivos médicos?
Los fabricantes deben notificar las muertes y lesiones graves dentro de los 30 días naturales posteriores a haber tenido conocimiento del evento. Los eventos que requieran medidas correctivas para prevenir un riesgo irrazonable para la salud pública deben notificarse dentro de los 5 días hábiles. El plazo de 30 días comienza cuando el fabricante recibe por primera vez información que sugiera la obligatoriedad de informar, lo que incluye la llamada inicial a la línea de ayuda asistida por IA.
¿Puede la IA determinar que un evento de un dispositivo médico NO es notificable?
No, según la postura actual de la FDA y los comentarios documentados previos a la presentación de profesionales de asuntos regulatorios. La IA puede clasificar, marcar y direccionar. Una persona cualificada (reclamaciones o un profesional de asuntos de calidad) debe revisar los eventos potencialmente no notificables y documentar el motivo de la no notificación. No permita nunca que la IA cierre de forma autónoma posibles eventos adversos sin la revisión humana.
¿Qué integración de QMS se requiere para cumplir con el QMSR?
A partir del 2 de febrero de 2026, el QMSR (que incorpora la norma ISO 13485:2016) exige que la gestión de reclamaciones y la evaluación de MDR se integren en el sistema de gestión de la calidad, y que no sean un proceso independiente. Los registros de entrada de reclamaciones generados por IA deben fluir directamente hacia el flujo de trabajo de gestión de reclamaciones del QMS, con una vinculación entre el registro de entrada inicial y la evaluación de la notificabilidad del MDR. Una IA independiente que cree notas de llamadas de forma separada al QMS no cumple con el QMSR.
La conclusión clave
Las líneas de asistencia para dispositivos médicos son la implementación de IA más regulada en el sector sanitario. Cada llamada entrante es un posible evento adverso. Cada registro omitido, derivación mal calculada o interacción no documentada conlleva el riesgo de sanciones por parte de la FDA. Las plataformas que funcionan para el servicio general de atención al cliente en el sector salud a menudo no cumplen con los requisitos específicos del manejo de quejas de dispositivos médicos.
El marco de cumplimiento no es negociable: BAA de HIPAA, SOC 2 Tipo II, registros electrónicos de la Parte 11, integración con el SGC (QMS), postura de derivación conservadora y supervisión humana para las determinaciones de notificabilidad de MDR.
Los mejores agentes de IA de voz para líneas de asistencia de dispositivos médicos por caso de uso:
N.º 1 en agentes de IA de voz para líneas de asistencia de dispositivos médicos, cualquier tamaño, implementación más rápida: Brilo.ai
Construido por desarrolladores, calificación más alta en G2 (1,414 reseñas): Retell AI (4.8/5)
Gobernanza empresarial, flujos específicos según la clase del dispositivo: Cognigy (NiCE)
Cumplimiento de EU MDR + DORA: Parloa
Clasificación de prioridades con conocimiento de las políticas de la FDA: Fini
Implementación soberana en las instalaciones (on-premise): Rasa
Residencia de datos regional: Telnyx
Centro de contacto empresarial integrado con el SGC (QMS): Genesys Cloud CX
Implementación inicial sin código: Synthflow AI
Lógica MDR determinista nativa de AWS: Amazon Connect
Últimas novedades
Todos los recursos
Artículos
Casos de estudio
Tutoriales
Casos de estudio
Brilo vs Retell AI — IA de voz para líneas de asistencia de dispositivos médicos
Compare Brilo y Retell AI para líneas de atención de dispositivos médicos. Configuración sin código frente a configuración de desarrollador. Compare precios y cumplimiento.
Casos de estudio
Brilo vs. Rasa: ingeniería local frente a implementación sin código
Rasa vs. Brilo para el soporte al paciente de dispositivos médicos: ingeniería local vs. configuración sin código en 7 minutos. Compare el cumplimiento y el costo.
Cargar más
Últimas novedades
Todos los recursos
Artículos
Casos de estudio
Tutoriales
Casos de estudio
Brilo vs Retell AI — IA de voz para líneas de asistencia de dispositivos médicos
Compare Brilo y Retell AI para líneas de atención de dispositivos médicos. Configuración sin código frente a configuración de desarrollador. Compare precios y cumplimiento.
Casos de estudio
Brilo vs. Rasa: ingeniería local frente a implementación sin código
Rasa vs. Brilo para el soporte al paciente de dispositivos médicos: ingeniería local vs. configuración sin código en 7 minutos. Compare el cumplimiento y el costo.
Cargar más

Automatice su negocio con agentes telefónicos de IA
Automatice su negocio con agentes telefónicos de IA
Automatice su negocio con agentes telefónicos de IA
Automatice su negocio con agentes telefónicos de IA
Automatización de llamadas para el sector salud, inmobiliario, logística, servicios financieros y pequeñas empresas.
Automatización de llamadas para el sector salud, inmobiliario, logística, servicios financieros y pequeñas empresas.

Unirse a Discord
Conéctese con nuestra comunidad, haga preguntas y manténgase al día con las novedades del producto.

Reservar una llamada
Programe una llamada rápida con nuestro equipo para explorar soluciones para sus necesidades.
Empezar
Industrias
Casos de uso
Integraciones
Legal y Comunidad
Unirse a Discord
Conéctese con nuestra comunidad, haga preguntas y manténgase al día con las novedades del producto.
Reservar una llamada
Programe una llamada rápida con nuestro equipo para explorar soluciones para sus necesidades.
Empezar
Industrias
Casos de uso
Integraciones
Legal y Comunidad
Unirse a Discord
Conéctese con nuestra comunidad, haga preguntas y manténgase al día con las novedades del producto.
Reservar una llamada
Programe una llamada rápida con nuestro equipo para explorar soluciones para sus necesidades.
Empezar
Industrias
Casos de uso
Integraciones
Legal y Comunidad
Unirse a Discord
Conéctese con nuestra comunidad, haga preguntas y manténgase al día con las novedades del producto.
Reservar una llamada
Programe una llamada rápida con nuestro equipo para explorar soluciones para sus necesidades.
Empezar
Industrias
Casos de uso
Integraciones
Legal y Comunidad